Nguồn cung tài chính trong bối cảnh Triều Tiên chịu trừng phạt
Lazarus Group là nhóm tin tặc được nhiều cơ quan an ninh phương Tây xác định có liên hệ với Triều Tiên. Trong những năm qua, nhóm này liên tục bị quy trách nhiệm trong hàng loạt vụ tấn công nhằm vào sàn giao dịch, nền tảng tài chính phi tập trung (DeFi) và doanh nghiệp blockchain.
Đáng chú ý, ngày 30/10/2026, Binance trở thành nạn nhân của một vụ tấn công nghiêm trọng khi các ví nóng của sàn bị xâm nhập, gây thiệt hại khoảng 6,3 tỷ USD. Ngày 31/10, FBI xác nhận nhóm tin tặc Triều Tiên TraderTraitor đứng sau vụ việc. Đây là nhóm hoạt động được FBI và các cơ quan an ninh nhận diện có liên hệ với hệ sinh thái Lazarus Group.
Trước đó, Bybit cũng bị đánh cắp khoảng 1,5 tỷ USD vào tháng 2/2025, trong khi DMM Bitcoin của Nhật Bản mất khoảng 308 triệu USD vào tháng 5/2024. Vậy tại sao các sàn giao dịch quốc tế lại liên tục trở thành mục tiêu của nhóm tin tặc này? Một trong những động cơ quan trọng được các cơ quan chức năng phương Tây đề cập là nhu cầu tạo nguồn thu cho Triều Tiên.
Các lệnh trừng phạt quốc tế khiến quốc gia này gặp nhiều hạn chế trong việc tiếp cận hệ thống tài chính toàn cầu và thực hiện giao dịch xuyên biên giới. Trong bối cảnh đó, hoạt động đánh cắp tiền mã hóa được xem là phương thức giúp các nhóm tin tặc có liên hệ với Bình Nhưỡng thu về nguồn ngoại tệ bên ngoài những kênh tài chính truyền thống.
Nhiều cơ quan an ninh quốc tế cảnh báo nguồn tiền từ các vụ tấn công tài sản số có thể được sử dụng để phục vụ chương trình phát triển vũ khí và những mục tiêu chiến lược của Triều Tiên. Điều này cho thấy các chiến dịch của Lazarus Group có thể mang ý nghĩa lớn hơn hoạt động trộm cắp tài sản thông thường.
Các sàn giao dịch tập trung lượng tài sản khổng lồ
Các sàn giao dịch lớn như Binance hay Bybit quản lý tài sản của hàng triệu người dùng trên toàn cầu. Đây là những mục tiêu có giá trị rất cao đối với tin tặc, bởi chỉ cần xâm nhập thành công một hệ thống quản lý tài sản tập trung, chúng có thể chiếm đoạt lượng tiền lớn trong thời gian ngắn.
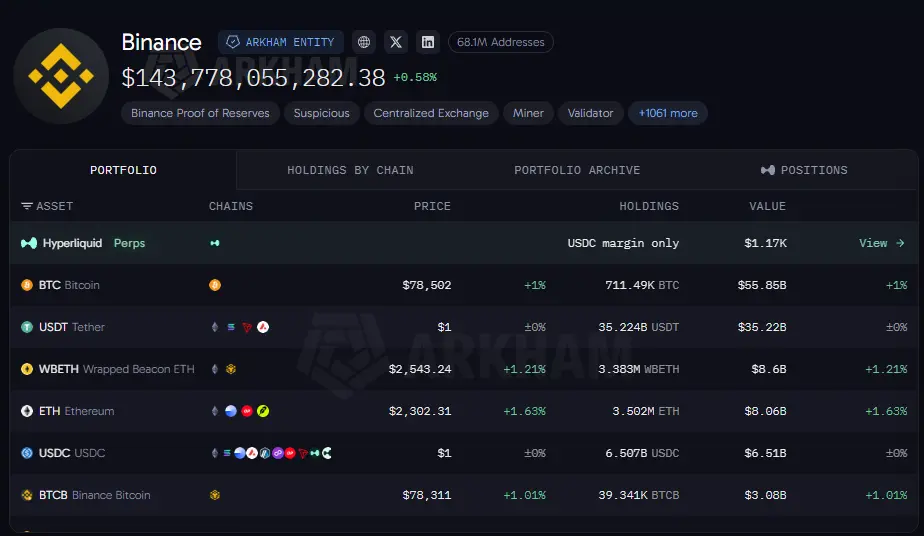
Vụ tấn công Binance mới đây là minh chứng rõ ràng nhất. Theo công bố của sàn, khoảng 6,3 tỷ USD tài sản trong các ví nóng đã bị rút trái phép. Quy mô thiệt hại này vượt xa vụ tấn công Bybit năm 2025, vốn từng gây chấn động ngành tiền mã hóa với 1,5 tỷ USD bị đánh cắp.
Việc một nền tảng tập trung lượng tài sản lớn cũng đồng nghĩa với việc chỉ một lỗ hổng trong hệ thống quản lý hoặc xác thực giao dịch có thể dẫn đến thiệt hại đặc biệt nghiêm trọng.
Nhân sự và đối tác công nghệ trở thành mắt xích dễ bị tấn công
Lazarus Group không phải lúc nào cũng tấn công trực tiếp vào hệ thống máy chủ của các sàn giao dịch. Thay vào đó, nhóm thường khai thác điểm yếu từ nhân viên, đối tác công nghệ và các đơn vị cung cấp dịch vụ bên thứ ba.
Vụ DMM Bitcoin năm 2024 cho thấy rõ phương thức này. Theo FBI, tin tặc giả danh nhà tuyển dụng trên LinkedIn để tiếp cận một nhân viên của Ginco, đơn vị cung cấp phần mềm ví tiền mã hóa. Sau đó, chúng gửi mã Python độc hại dưới danh nghĩa bài kiểm tra tuyển dụng nhằm xâm nhập thiết bị của nhân viên.
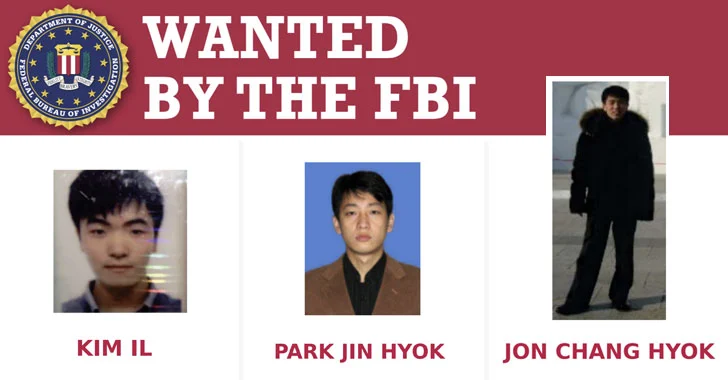
Từ quyền truy cập này, tin tặc tiếp tục thao túng một giao dịch hợp pháp của DMM Bitcoin, khiến 4.502,9 BTC bị chuyển trái phép. Vụ việc cho thấy hệ thống bảo mật của một sàn giao dịch có thể bị đe dọa không chỉ từ bên trong mà còn thông qua những đối tác có quyền tiếp cận hạ tầng công nghệ.
Luân chuyển tài sản xuyên biên giới gây khó khăn cho việc thu hồi
Sau khi đánh cắp tài sản, Lazarus Group thường phân tán dòng tiền qua nhiều địa chỉ ví, blockchain và dịch vụ trung gian nhằm gây khó khăn cho quá trình truy vết. Giao dịch tiền mã hóa có thể được thực hiện liên tục, không phụ thuộc vào giờ làm việc hay biên giới quốc gia. Tin tặc có thể nhanh chóng chuyển đổi tài sản, sử dụng các giao thức xuyên chuỗi và nhiều địa chỉ ví khác nhau để che giấu nguồn gốc.
Trong vụ Binance, FBI cho biết nhóm TraderTraitor đang chuyển đổi tài sản đánh cắp, chủ yếu sang Ethereum, trước khi tiếp tục sử dụng các nền tảng DeFi và dịch vụ hoán đổi tức thời để rửa tiền. Mặc dù giao dịch blockchain vẫn để lại dấu vết công khai, tốc độ luân chuyển tài sản và phạm vi hoạt động xuyên quốc gia vẫn tạo ra nhiều thách thức cho các cơ quan điều tra.
Lazarus Group không giới hạn mục tiêu trong các sàn giao dịch tập trung mà còn tấn công nền tảng DeFi, cầu nối blockchain và doanh nghiệp cung cấp dịch vụ tài sản số. Vụ Ronin Network năm 2022 khiến khoảng 620 triệu USD tài sản bị đánh cắp là một ví dụ. Cùng năm, Harmony Horizon Bridge cũng thiệt hại khoảng 100 triệu USD. FBI đã xác nhận Lazarus Group đứng sau cả hai vụ việc.
Nhìn chung, các sàn giao dịch quốc tế trở thành mục tiêu của Lazarus Group bởi sự kết hợp giữa giá trị tài sản lớn, phạm vi vận hành rộng và những điểm yếu tiềm ẩn trong chuỗi cung ứng công nghệ. Vụ tấn công Binance với thiệt hại khoảng 6,3 tỷ USD tiếp tục đặt ra thách thức lớn cho ngành tiền mã hóa, khi việc bảo vệ tài sản không còn chỉ phụ thuộc vào hệ thống ví mà còn đòi hỏi kiểm soát chặt chẽ nhân sự, đối tác và toàn bộ quy trình vận hành.