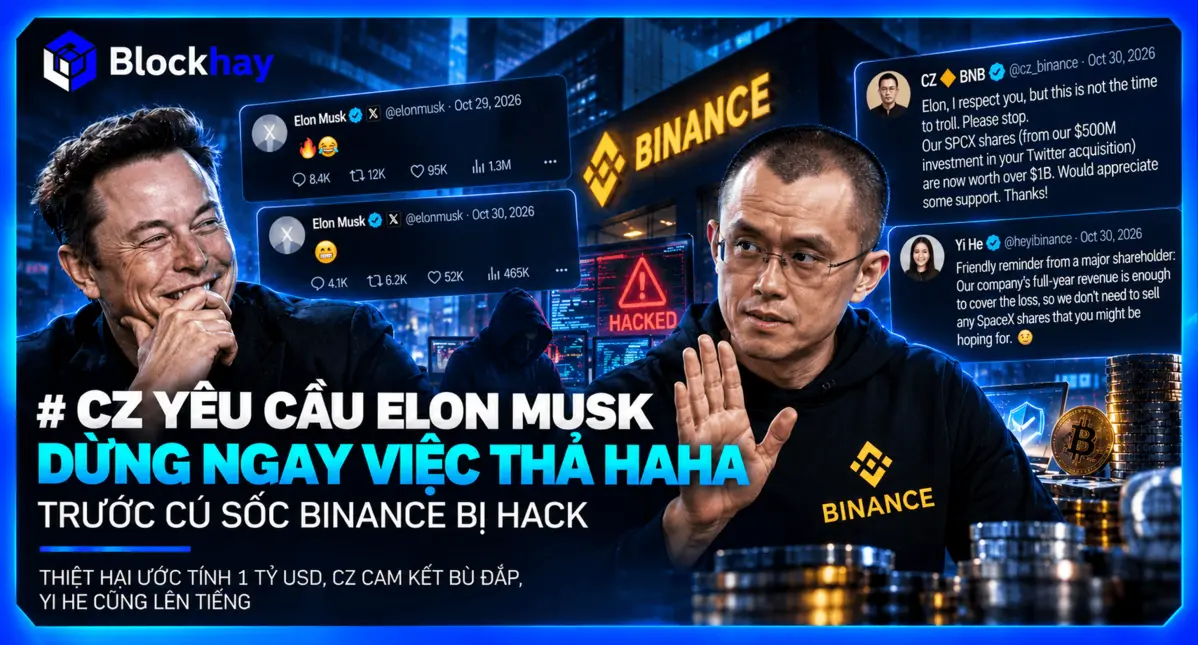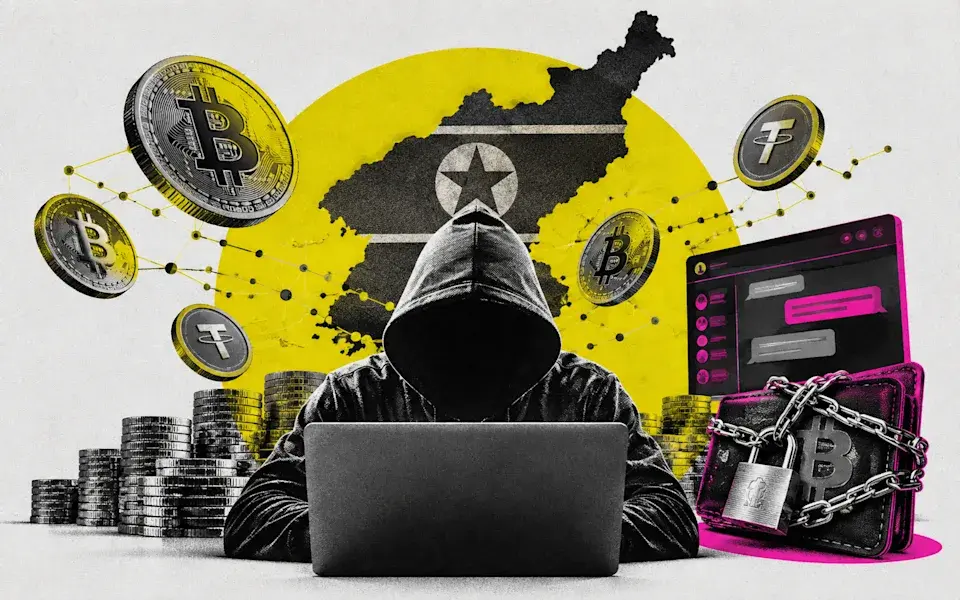
Theo báo cáo của TRM Labs, TraderTraitor là nhóm tin tặc bị nghi thực hiện vụ tấn công Binance. Đơn vị này cho biết gần như chắc chắn trong việc quy kết chiến dịch cho nhóm tin tặc nói trên, dựa trên phương thức xâm nhập, quá trình chuẩn bị và dấu vết giao dịch sau khi tài sản bị đánh cắp.
TraderTraitor là nhóm tin tặc có liên hệ với Triều Tiên và thuộc hệ sinh thái các nhóm tin tặc thường được gọi chung là Lazarus Group. Nhóm này từng bị cáo buộc thực hiện nhiều chiến dịch tấn công nhằm vào các doanh nghiệp tiền mã hóa, sàn giao dịch và tổ chức tài chính để chiếm đoạt tài sản kỹ thuật số.
TRM Labs cho biết quá trình chuẩn bị cho vụ tấn công Binance bắt đầu ít nhất 36 giờ trước khi tài sản bị rút khỏi hệ thống. Ngày 28/10, một ví điều phối của hacker đã nhận các khoản tiền nhỏ thông qua Tornado Cash. Đây được xem là một phần trong quá trình chuẩn bị hạ tầng phục vụ chiến dịch.
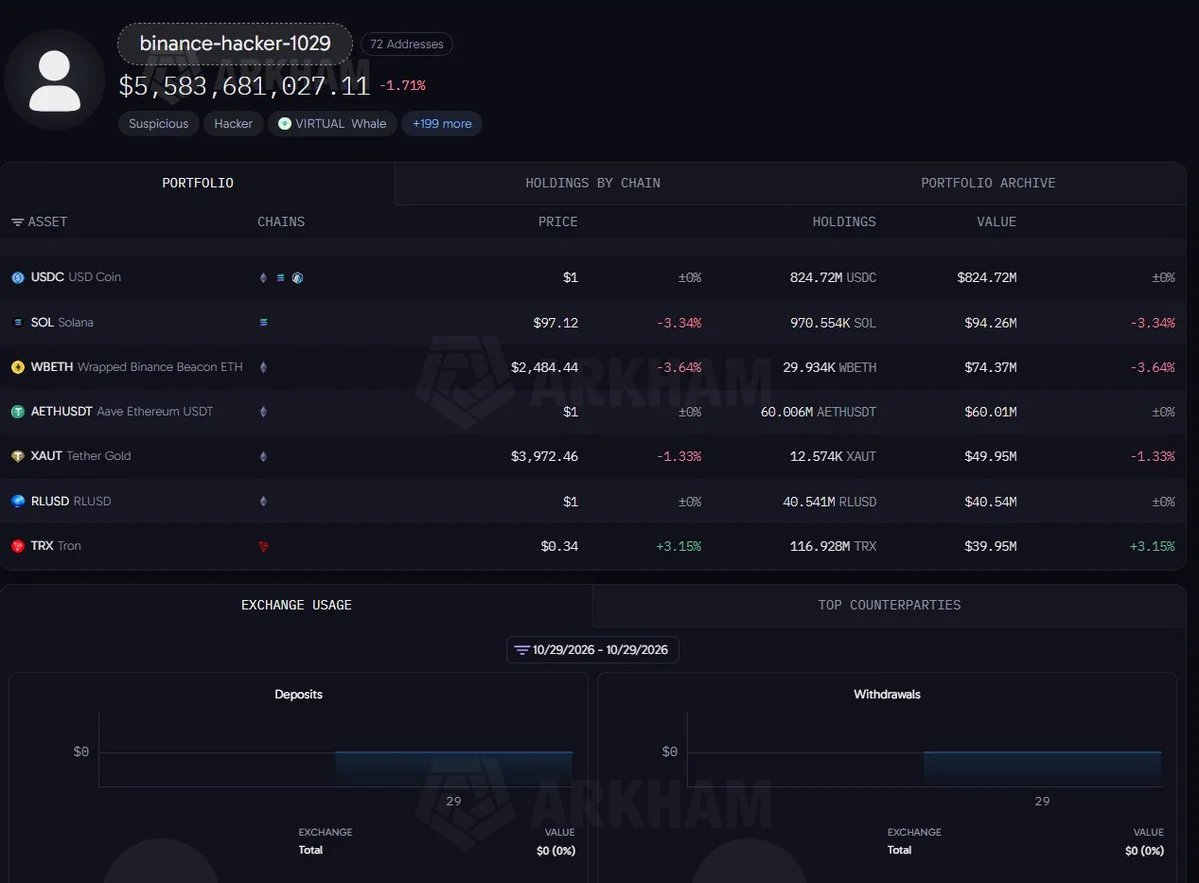
Đáng chú ý, trên mạng Ethereum, nhóm tin tặc được cho là đã chuẩn bị 50 quyền ủy quyền giao dịch được ký trước thông qua cơ chế EIP-7702. Phương thức này cho phép đối tượng triển khai các giao dịch đã chuẩn bị khi đáp ứng những điều kiện nhất định, qua đó hỗ trợ quá trình kiểm soát và chuyển tài sản.
Bên cạnh đó, dòng tiền sau vụ tấn công cũng xuất hiện những đặc điểm tương đồng với các chiến dịch đánh cắp tài sản trước đây có liên hệ với Triều Tiên. Từ những dữ liệu này, TRM Labs đánh giá TraderTraitor nhiều khả năng đứng sau vụ việc. Nhận định trên cũng được một số chuyên gia trong ngành chia sẻ. Jonathan Levin, đồng sáng lập kiêm CEO Chainalysis, cho biết công ty đánh giá vụ tấn công có khả năng liên quan đến TraderTraitor. Nhà điều tra blockchain ZachXBT cũng hướng nghi vấn về Lazarus Group.
Ido Ben-Natan, đồng sáng lập kiêm CEO công ty bảo mật Blockaid, nhận định chiến thuật và mức độ tinh vi của vụ tấn công có nhiều điểm tương đồng với những chiến dịch trước đây của các nhóm tin tặc có liên hệ với Triều Tiên.
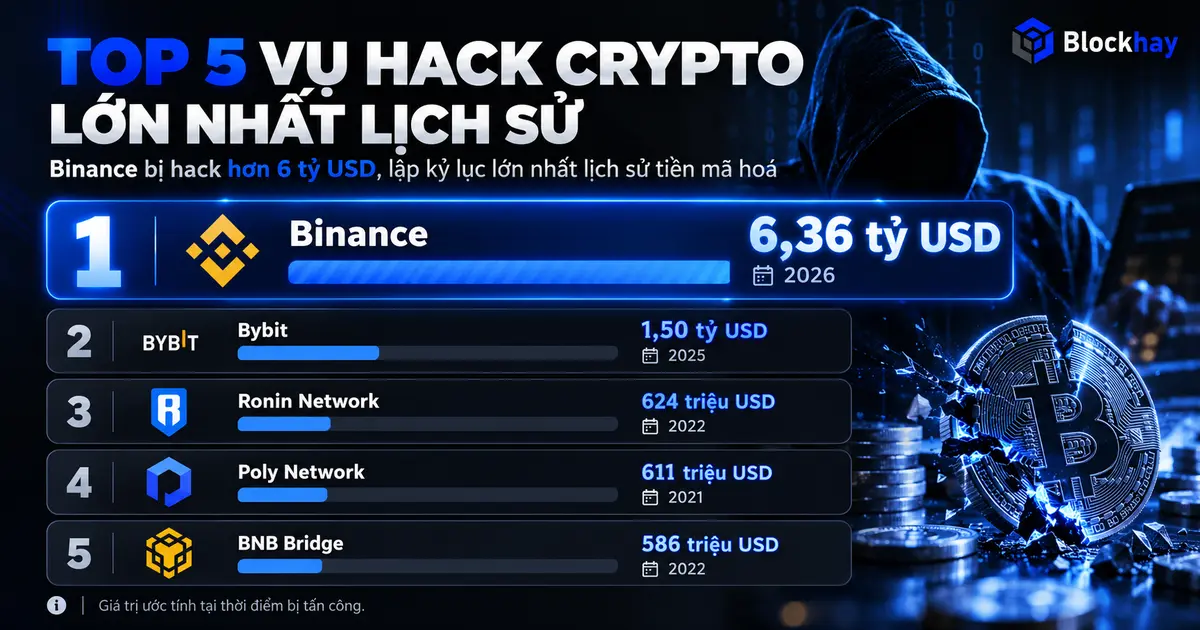
Nghi vấn nhằm vào TraderTraitor xuất phát một phần từ tiền lệ nhóm này bị Mỹ xác định có liên quan đến vụ tấn công sàn giao dịch Bybit hồi tháng 2/2025. Ngày 21/2/2025, Bybit hứng chịu một cuộc tấn công mạng khiến khoảng 1,5 tỷ USD tài sản Ethereum bị đánh cắp. Sau quá trình điều tra, Cục Điều tra Liên bang Mỹ (FBI) chính thức quy trách nhiệm vụ việc cho Triều Tiên và nhóm TraderTraitor.
Theo cơ quan điều tra, sau khi chiếm đoạt tài sản, các đối tượng đã chuyển tiền qua nhiều địa chỉ ví, thực hiện hoán đổi giữa các loại tiền mã hóa và sử dụng nhiều phương thức nhằm che giấu nguồn gốc dòng tiền.