Thị trường tài sản kỹ thuật số vừa chứng kiến một trong những biến cố an ninh mạng chấn động nhất lịch sử, khi hệ thống ví nóng của sàn giao dịch Binance bị kẻ gian tấn công rút ròng khoảng 5,5 tỷ USD. Vụ việc nhanh chóng thu hút sự chú ý của giới quan sát tài chính quốc tế không chỉ bởi giá trị thiệt hại kỷ lục, mà còn bởi thủ đoạn tinh vi chưa từng thấy trong các cuộc xâm nhập ví điện tử trước đây.
Chiêu thức chiếm đoạt quyền kiểm soát ví nóng
Theo báo cáo phân tích chi tiết từ công ty an ninh mạng Blockaid, tâm điểm của sự cố bắt nguồn từ việc lộ khóa bảo mật cá nhân của ví nóng mang tên Binance 14 trên mạng lưới Ethereum. Khóa cá nhân đóng vai trò như chiếc chìa khóa vạn năng cho phép toàn quyền định đoạt tài sản trong ví. Thay vì thực hiện những giao dịch chuyển tiền thông thường vốn dễ bị các cơ chế giám sát ngăn chặn, nhóm tấn công đã áp dụng một phương thức hoàn toàn mới nhằm chiếm đoạt quyền điều hành lâu dài.
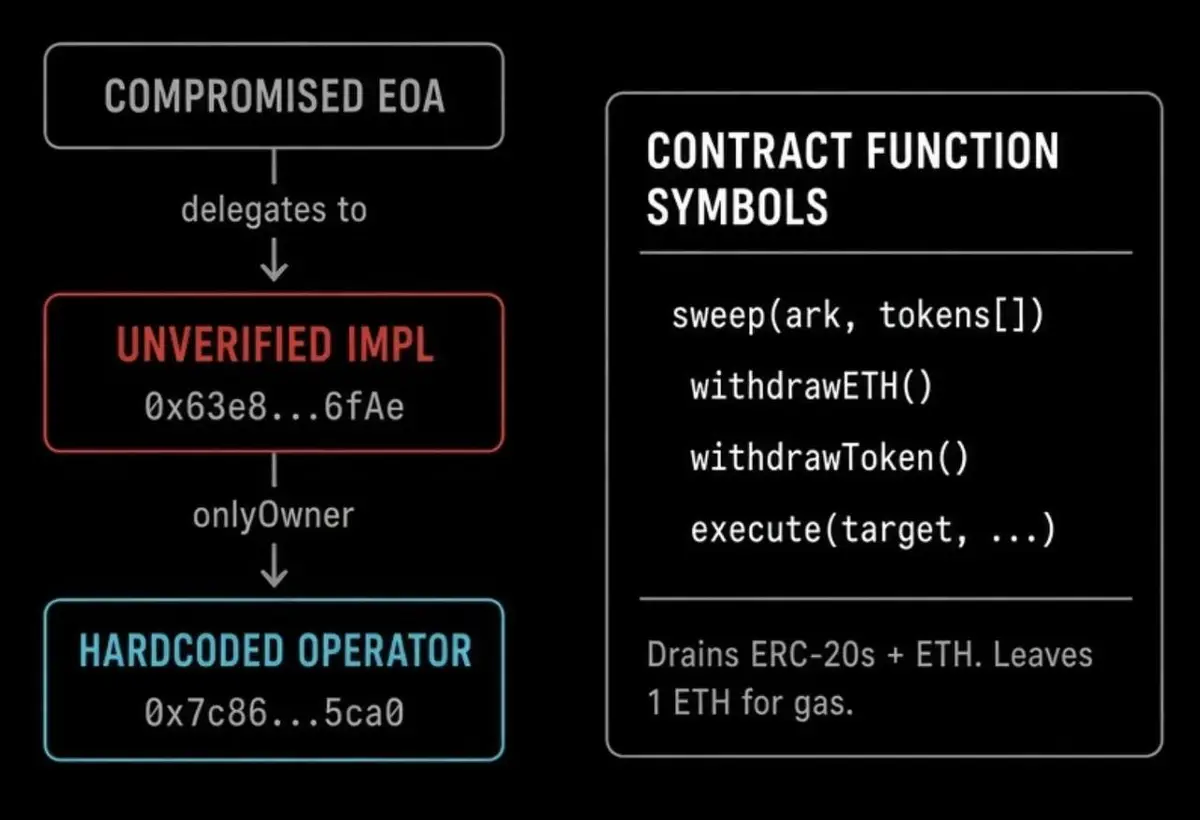
Cụ thể, kẻ tấn công đã lợi dụng tiêu chuẩn EIP-7702, một cải tiến kỹ thuật được kích hoạt trong bản nâng cấp Pectra của mạng lưới Ethereum vào năm 2025 nhằm hỗ trợ cơ chế tài khoản thông minh. Tính năng này cho phép một tài khoản ví thông thường ký lệnh ủy quyền để gắn mã của một hợp đồng thông minh vào chính địa chỉ đó.
Sau khi được gắn mã, ví vẫn giữ nguyên địa chỉ giao dịch cũ nhưng mọi quyền thực thi hành động đã thuộc về hợp đồng do tin tặc kiểm soát. Hợp đồng quét tiền độc hại này chỉ cho phép địa chỉ của kẻ tấn công kích hoạt lệnh rút toàn bộ số dư và tiếp tục tự động chiếm đoạt bất kỳ khoản tiền nào được chuyển vào ví trong tương lai.
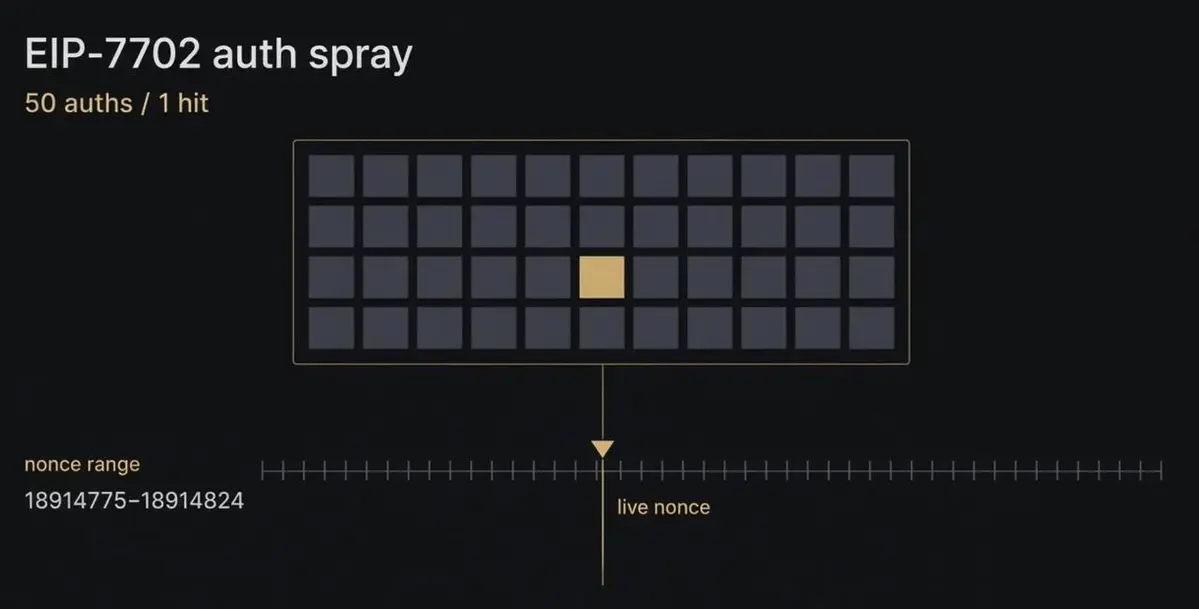
Kỹ thuật tính toán số thứ tự giao dịch chuẩn xác
Rào cản kỹ thuật lớn nhất đối với nhóm tin tặc là tốc độ hoạt động liên tục của ví Binance 14. Mỗi giây trôi qua, ví nóng của sàn giao dịch đều thực hiện hàng loạt giao dịch cho người dùng, khiến số thứ tự giao dịch thay đổi liên tục. Theo quy tắc của mạng lưới Ethereum, một lệnh ủy quyền theo chuẩn EIP-7702 chỉ hợp lệ khi mang số thứ tự giao dịch trùng khớp tuyệt đối với thời điểm khối dữ liệu được tạo ra.
Để giải quyết bài toán hóc búa này, nhóm tấn công đã áp dụng chiến thuật phát tán đồng loạt 50 lệnh ủy quyền khác nhau trong cùng một gói giao dịch, bao phủ dải số thứ tự từ 18.914.775 đến 18.914.824. Phương pháp tính toán xác suất dày đặc này đã phát huy hiệu quả khi có đúng một lệnh ủy quyền khớp hoàn toàn với số thứ tự thực tế của ví tại thời điểm xác thực. Ngay lập tức, chiếc ví nóng đang hoạt động của Binance bị chuyển đổi cấu trúc và rơi vào quyền điều khiển của kẻ gian.
Cơn bão tài chính quét qua nhiều mạng lưới
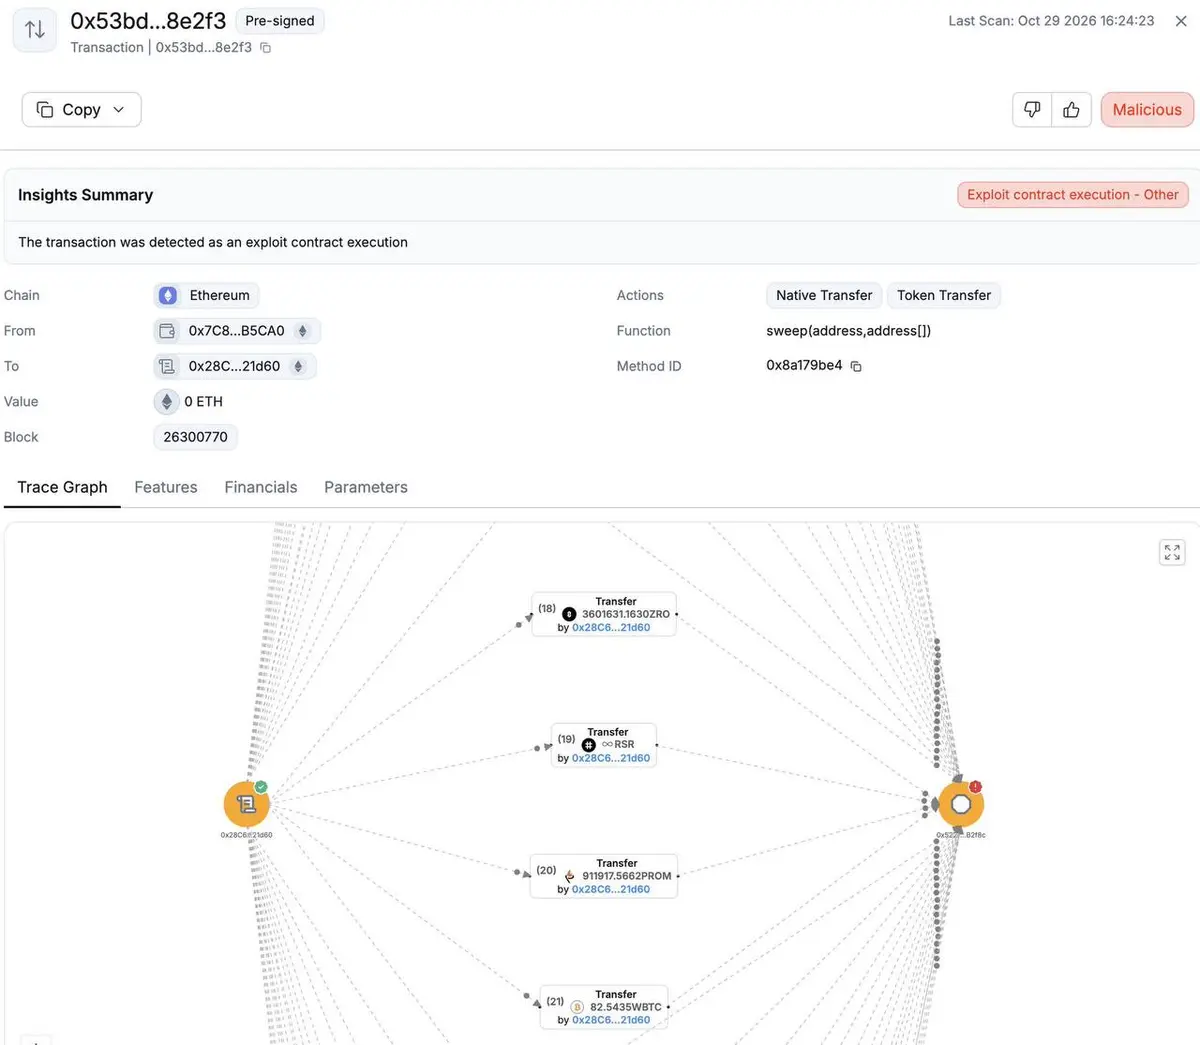
Ngay sau khi hoàn tất việc cài cắm mã độc, nhóm đối tượng đã kích hoạt lệnh quét tài sản và rút sạch khoảng 2,5 tỷ USD chỉ trong một giao dịch duy nhất. Dòng tiền thất thoát trong đợt rút đầu tiên bao gồm 167.464 đồng Ether, hơn 1,615 tỷ USD tiền ổn định USDT cùng hàng chục loại tài sản kỹ thuật số khác, chỉ để lại duy nhất 1 đồng Ether để chi trả chi phí mạng lưới.
Chưa dừng lại ở đó, thông qua quyền kiểm soát ví Binance 14, kẻ tấn công tiếp tục can thiệp vào các tài khoản thông minh liên kết để rút thêm hàng trăm triệu USD từ các ví liên quan như ví Binance 34. Quy mô thiệt hại nhanh chóng lan rộng ra nhiều mạng lưới khác nhau bao gồm Bitcoin, Tron, Arbitrum, Avalanche và Optimism, nâng tổng giá trị tài sản bị bốc hơi lên con số khoảng 5,5 tỷ USD và một số nguồn thậm chí ước tính vượt mốc 5,8 tỷ USD.
Các công cụ giám sát thông minh của đơn vị an ninh mạng Blockaid đã phát hiện giao dịch rút tiền bất thường chỉ trong chưa đầy hai phút và xác định chính xác cơ chế tấn công sau 11 phút, qua đó kịp thời đưa ra cảnh báo và gắn cờ các địa chỉ độc hại.
Hồi chuông cảnh báo cho tiêu chuẩn bảo mật mới
Biến cố lần này là minh chứng rõ ràng cho thấy mặt trái nguy hiểm khi các tính năng công nghệ mới bị tội phạm mạng khai thác. Cơ chế tài khoản thông minh vốn được kỳ vọng mang lại trải nghiệm tiện lợi và an toàn hơn cho người dùng, nhưng khi khóa cá nhân cốt lõi bị rò rỉ, nó lại trở thành công cụ đắc lực giúp kẻ gian kiểm soát tài khoản dài hạn thay vì chỉ thực hiện một vụ trộm đơn lẻ.
Sự việc đặt toàn bộ ngành công nghiệp tài sản số trước yêu cầu cấp thiết về việc thắt chặt quy trình quản trị khóa bảo mật và thiết lập các lớp phòng vệ tự động đa tầng. Các tổ chức tài chính và sàn giao dịch lớn giờ đây buộc phải nhìn nhận lại các cơ chế tương tác với hợp đồng thông minh thế hệ mới, đảm bảo rằng mọi cải tiến về mặt tính năng luôn phải đi đôi với sự an toàn tối thượng cho tài sản của nhà đầu tư.