Ngày 27/10, Binance cho biết đội ngũ bảo mật của sàn đã phát hiện và ngăn chặn thành công nhiều cuộc tấn công mạng được cho là có liên quan đến các nhóm tin tặc Triều Tiên trong tuần qua. Theo sàn giao dịch, các cuộc tấn công không gây thiệt hại cho hệ thống nội bộ hoặc làm thất thoát tài sản.
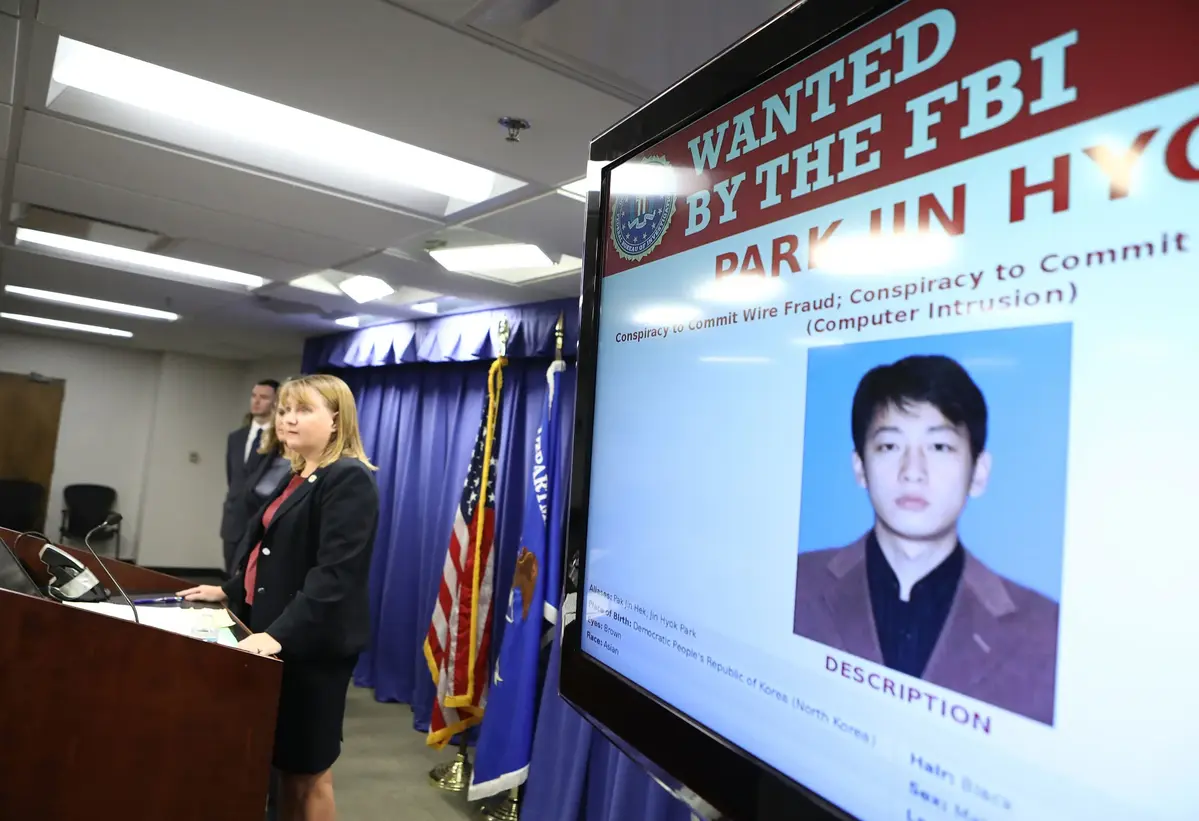
Binance cảnh báo các nhóm tin tặc này tiếp tục sử dụng chiến dịch mang tên “Contagious Interview”, nhắm vào người dùng thông qua những thủ đoạn lừa đảo liên quan đến tuyển dụng. Kẻ tấn công thường giả danh nhà tuyển dụng, tổ chức phỏng vấn xin việc, yêu cầu ứng viên thực hiện bài kiểm tra lập trình hoặc cài đặt phần mềm phục vụ công việc.
Thông qua những hoạt động tưởng chừng hợp pháp này, tin tặc tìm cách dụ nạn nhân tải xuống hoặc thực thi các chương trình chứa mã độc. Khi người dùng làm theo yêu cầu, thiết bị có thể bị xâm nhập, tạo điều kiện để kẻ tấn công thu thập thông tin nhạy cảm hoặc tiếp cận các tài khoản liên quan đến tài sản số.
Trước nguy cơ này, Binance khuyến nghị người dùng không cài đặt phần mềm từ những nguồn không được xác thực, đồng thời tránh chạy mã lệnh hoặc chương trình không rõ nguồn gốc. Người dùng cũng cần thận trọng với các lời mời phỏng vấn yêu cầu tải công cụ, thư viện lập trình hoặc thực hiện những thao tác kỹ thuật bất thường.
Sàn giao dịch cho biết sẽ tiếp tục tăng cường hoạt động giám sát an ninh, khả năng phát hiện mối đe dọa và các biện pháp kiểm soát bảo mật nội bộ nhằm hạn chế nguy cơ bị tấn công.
Chiến dịch “Contagious Interview” được biết đến với thủ đoạn lợi dụng nhu cầu tìm việc và các hoạt động tuyển dụng trong lĩnh vực công nghệ, đặc biệt là ngành tiền mã hóa. Hình thức này cho thấy rủi ro an ninh không chỉ đến từ lỗ hổng kỹ thuật của nền tảng mà còn xuất phát từ việc người dùng bị thao túng để tự cài đặt hoặc thực thi mã độc.