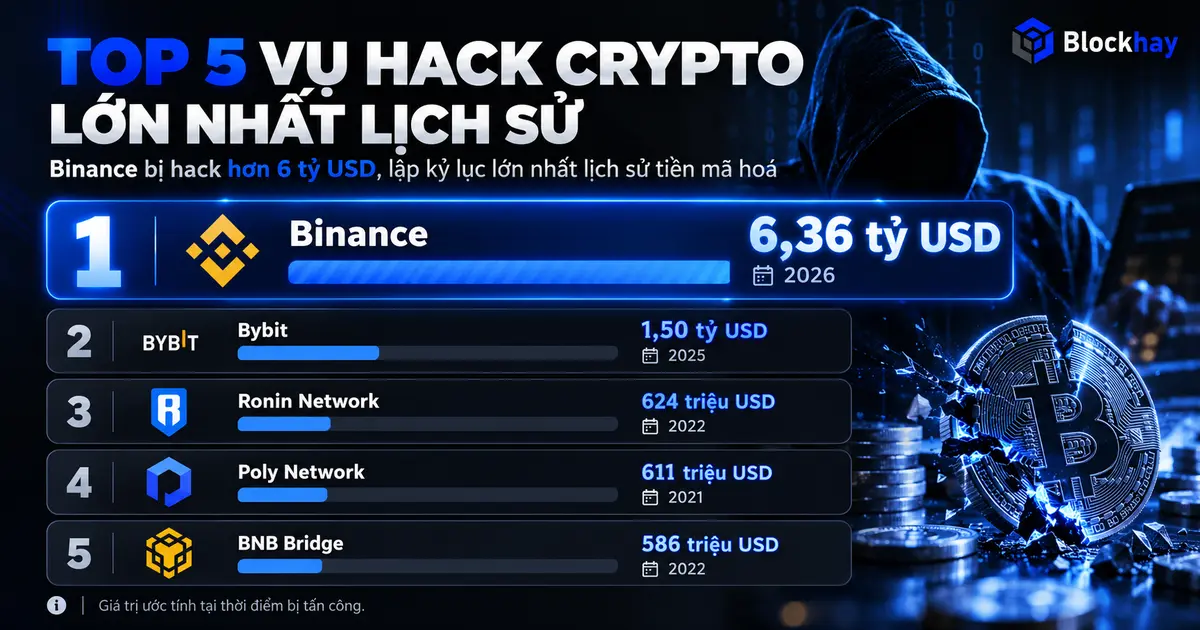
Binance bị hack 6,3 tỷ USD, bài toán bồi thường lại được đặt ra
Ngày 30/10/2026, Binance công bố kết quả điều tra sơ bộ về sự cố an ninh mạng khiến lượng tài sản kỹ thuật số trị giá khoảng 6,3 tỷ USD bị dịch chuyển trái phép khỏi các ví liên quan đến sàn. Đây là con số cao hơn đáng kể so với những ước tính ban đầu từ giới phân tích blockchain, vốn dao động trong khoảng 5,6-5,7 tỷ USD.
Theo thông tin từ Binance, nguyên nhân ban đầu được xác định có thể xuất phát từ việc máy tính xách tay của một kỹ sư DevOps bị xâm nhập. Hacker sau đó lợi dụng quyền truy cập vào một container dịch vụ nội bộ để gửi các lệnh rút tiền trái phép. Đáng chú ý, Binance cho biết chưa tìm thấy bằng chứng cho thấy khóa riêng (private key) của các ví bị lộ. Điều này cho thấy các cuộc tấn công vào sàn giao dịch tiền mã hóa không nhất thiết phải bắt đầu từ việc chiếm đoạt trực tiếp khóa bảo mật, mà có thể khai thác những điểm yếu trong hệ thống vận hành nội bộ.
Sự cố nhanh chóng thu hút sự chú ý của cộng đồng tiền mã hóa, không chỉ bởi quy mô tài sản bị dịch chuyển mà còn bởi câu hỏi về khả năng xử lý hậu quả của Binance. Theo cập nhật từ sàn, khoảng 3 tỷ USD tài sản liên quan đã được phong tỏa trên blockchain nhờ sự phối hợp của các tổ chức phát hành stablecoin và những bên liên quan. Trong đó, Tether đã phong tỏa hơn 1,567 tỷ USDT, Circle đóng băng hơn 800 triệu USDC, còn Ripple phong tỏa khoảng 200 triệu USD. Hội đồng Bảo mật của mạng Arbitrum cũng đã phong tỏa khoảng 74,56 triệu token từ các ví liên quan đến hacker.
Dù vậy, Binance nhấn mạnh 6,3 tỷ USD là tổng giá trị tài sản bị ảnh hưởng, không đồng nghĩa với khoản thiệt hại thực tế cuối cùng. Một phần tài sản đã bị phong tỏa và có khả năng thu hồi, trong khi số tiền còn lại cần được tiếp tục truy vết và xử lý. Để giải quyết hậu quả, Binance cam kết sử dụng Quỹ bảo vệ tài sản người dùng (SAFU) cùng nguồn vốn doanh nghiệp để bù đắp toàn bộ thiệt hại nếu có. Theo thông tin được công bố, SAFU đang nắm giữ khoảng 15.000 BTC, tương đương 1,2 tỷ USD theo thị giá tại thời điểm đưa tin.
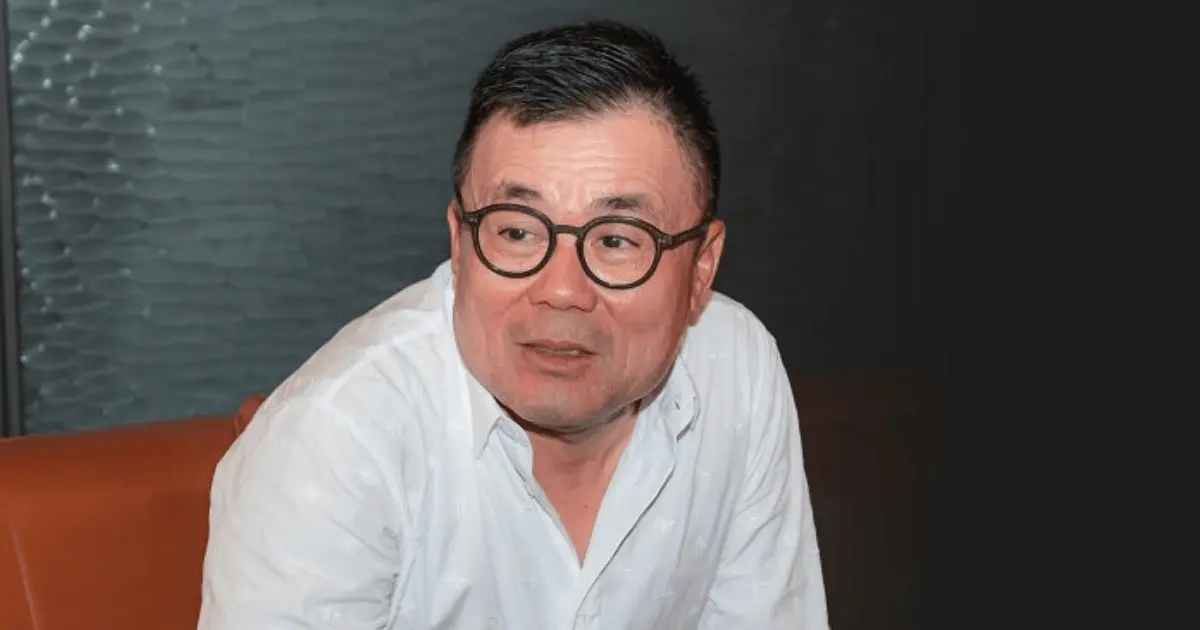
Chủ tịch SSI Nguyễn Duy Hưng từng cảnh báo về rủi ro của các sàn tiền số
Thực tế, bài toán bảo mật và khả năng bồi thường khi xảy ra sự cố đã được ông Nguyễn Duy Hưng, Chủ tịch HĐQT SSI Digital (SSID), đặt ra từ tháng 5/2025, bên lề sự kiện Blockstar Meetup. Theo ông Hưng, một trong những vấn đề quan trọng nhất đối với thị trường tài sản số là năng lực bảo mật và khả năng chống lại các cuộc tấn công từ hacker.
Ông cho rằng bất kỳ thị trường nào cũng tồn tại hai nhóm đối tượng với mục đích khác nhau. Một bên muốn hoạt động kinh doanh minh bạch và phát triển lâu dài, trong khi bên còn lại tìm cách trục lợi, thậm chí sử dụng các phương thức lừa đảo để chiếm đoạt tài sản. Vì vậy, dù thị trường tài sản mã hóa có tiềm năng phát triển lớn, vấn đề an toàn hệ thống vẫn là yếu tố không thể xem nhẹ.
Để minh họa cho rủi ro này, Chủ tịch SSI Digital từng nhắc đến vụ tấn công Bybit khiến sàn giao dịch này thất thoát khoảng 1,4 tỷ USD tài sản của khách hàng. Đây là một trong những sự cố an ninh mạng nghiêm trọng nhất lịch sử ngành tiền mã hóa, cho thấy ngay cả những tổ chức có kinh nghiệm vận hành lâu năm và đầu tư đáng kể vào hệ thống bảo mật vẫn có thể trở thành mục tiêu của hacker.
Từ trường hợp Bybit, ông Nguyễn Duy Hưng đặt ra một câu hỏi đáng chú ý: "Vậy lấy cái gì để đền vào số 1,4 tỷ USD như vậy? Bybit có cái để đền ngay, vậy một sàn của Việt Nam lấy gì để đền cho nhà đầu tư?".
Phát biểu này tập trung vào một vấn đề cốt lõi của thị trường tài sản mã hóa: năng lực tài chính của đơn vị vận hành khi xảy ra sự cố. Một sàn giao dịch có thể xây dựng hệ thống bảo mật nhiều lớp, triển khai các quy trình kiểm soát rủi ro và hợp tác với những đơn vị an ninh mạng hàng đầu. Tuy nhiên, không có hệ thống nào đảm bảo loại bỏ hoàn toàn nguy cơ bị tấn công. Khi sự cố xảy ra, khả năng hoàn trả tài sản cho khách hàng mới là yếu tố thể hiện rõ nhất năng lực quản trị rủi ro của tổ chức.
Vốn pháp định có thể trở thành tấm đệm bảo vệ nhà đầu tư
Để giải quyết bài toán bồi thường khi sàn giao dịch bị tấn công, ông Nguyễn Duy Hưng đề cập đến yêu cầu về vốn pháp định đối với các tổ chức tham gia thị trường tài sản mã hóa. Theo quan điểm của Chủ tịch SSI Digital, đây là mức vốn được xem là tạm đủ để đảm bảo khả năng bù đắp rủi ro nếu xảy ra sự cố.
Vốn pháp định có thể được hiểu là mức vốn tối thiểu mà một tổ chức phải đáp ứng để được phép hoạt động trong một lĩnh vực kinh doanh theo quy định. Đối với các sàn giao dịch tài sản mã hóa, yêu cầu này có ý nghĩa đặc biệt quan trọng bởi doanh nghiệp không chỉ cung cấp nền tảng giao dịch mà còn tham gia vào quá trình lưu ký, quản lý và xử lý tài sản có giá trị lớn của khách hàng.
Nếu không có nguồn lực tài chính đủ mạnh, một sự cố bảo mật nghiêm trọng có thể khiến sàn giao dịch mất khả năng thanh toán, kéo theo thiệt hại trực tiếp cho nhà đầu tư. Ngược lại, nguồn vốn đủ lớn có thể tạo ra một lớp bảo vệ bổ sung, giúp doanh nghiệp chủ động xử lý những khoản tổn thất phát sinh mà không phải phụ thuộc hoàn toàn vào quá trình thu hồi tài sản từ hacker.
Tuy nhiên, vốn pháp định không nên được xem là giải pháp duy nhất cho bài toán an toàn tài sản. Một sàn giao dịch có thể đáp ứng yêu cầu về vốn nhưng vẫn đối mặt với rủi ro nếu thiếu quy trình kiểm soát truy cập, quản lý khóa bảo mật và giám sát hoạt động nội bộ. Do đó, năng lực tài chính cần được đặt song song với tiêu chuẩn an ninh mạng, cơ chế quản trị và quy trình xử lý sự cố.
Đây cũng là điểm đáng chú ý trong quan điểm của ông Nguyễn Duy Hưng. Việc phát triển thị trường tài sản mã hóa không chỉ cần những doanh nghiệp có khả năng thu hút người dùng và cung cấp thanh khoản, mà còn đòi hỏi các tổ chức đủ năng lực chịu trách nhiệm với tài sản mà họ quản lý.
Binance lấy tiền đâu để bồi thường sau vụ tấn công?
Trường hợp Binance là ví dụ thực tế cho cách một sàn giao dịch quy mô lớn có thể sử dụng nhiều nguồn lực để xử lý sự cố. Theo cam kết được công bố ngày 30/10, Binance sẽ sử dụng quỹ SAFU và nguồn vốn của công ty để bù đắp những tổn thất phát sinh từ vụ tấn công.
SAFU là quỹ bảo vệ tài sản người dùng được Binance thành lập từ năm 2018, với mục tiêu tạo ra nguồn dự phòng tài chính trong trường hợp xảy ra các sự cố bảo mật nghiêm trọng. Quỹ này được hình thành từ một phần doanh thu giao dịch của sàn và được duy trì dưới dạng các tài sản kỹ thuật số.
Theo thông tin được công bố trong sự cố lần này, SAFU đang nắm giữ khoảng 15.000 BTC, có giá trị ước tính 1,2 tỷ USD tại thời điểm đưa tin. Nếu khoản thiệt hại thực tế vượt quá khả năng chi trả của quỹ, Binance cho biết sẽ sử dụng thêm nguồn vốn doanh nghiệp để xử lý phần còn lại. Đây là cơ chế giúp sàn không phụ thuộc hoàn toàn vào việc thu hồi tài sản từ hacker.
Bên cạnh đó, Binance dự kiến công bố báo cáo Proof of Reserves (PoR) mới sau khi xử lý sự cố, nhằm cung cấp thêm thông tin về khả năng bảo chứng tài sản cho khách hàng. Trước thời điểm xảy ra vụ tấn công, dữ liệu từ DefiLlama cho thấy Binance đang nắm giữ khoảng 144 tỷ USD tài sản trên nền tảng.
Dù vậy, quy mô tài sản lưu ký không đồng nghĩa với việc toàn bộ số tiền này thuộc sở hữu của Binance hoặc có thể được sử dụng tự do để bồi thường. Tài sản của khách hàng và tài sản doanh nghiệp cần được phân biệt rõ ràng. Vì vậy, việc đánh giá khả năng bồi thường phải dựa trên nguồn vốn thực tế, tài sản dự phòng, nghĩa vụ tài chính và mức độ thanh khoản của sàn, thay vì chỉ nhìn vào tổng tài sản đang lưu ký.
Các sàn tiền số tại Việt Nam cần chuẩn bị gì trước rủi ro hacker?
Những sự cố tại Binance và Bybit cho thấy quy mô hoạt động lớn hay kinh nghiệm vận hành lâu năm cũng không thể đảm bảo một sàn giao dịch miễn nhiễm trước các cuộc tấn công mạng. Đối với thị trường Việt Nam, câu hỏi mà ông Nguyễn Duy Hưng đặt ra từ năm 2025 càng có ý nghĩa khi các tổ chức trong nước chuẩn bị tham gia sâu hơn vào lĩnh vực tài sản mã hóa.
Một sàn giao dịch muốn xây dựng niềm tin lâu dài cần chứng minh được khả năng bảo vệ tài sản trong điều kiện vận hành bình thường lẫn khi xảy ra sự cố. Điều này bắt đầu từ việc xây dựng hệ thống bảo mật nhiều lớp, kiểm soát chặt quyền truy cập của nhân sự kỹ thuật, phân tách môi trường vận hành và thường xuyên kiểm tra những điểm yếu có thể bị khai thác. Vụ Binance cho thấy ngay cả một thiết bị cá nhân của nhân viên cũng có thể trở thành mắt xích dẫn đến rủi ro cho toàn bộ hệ thống nếu quyền truy cập nội bộ không được kiểm soát đầy đủ.
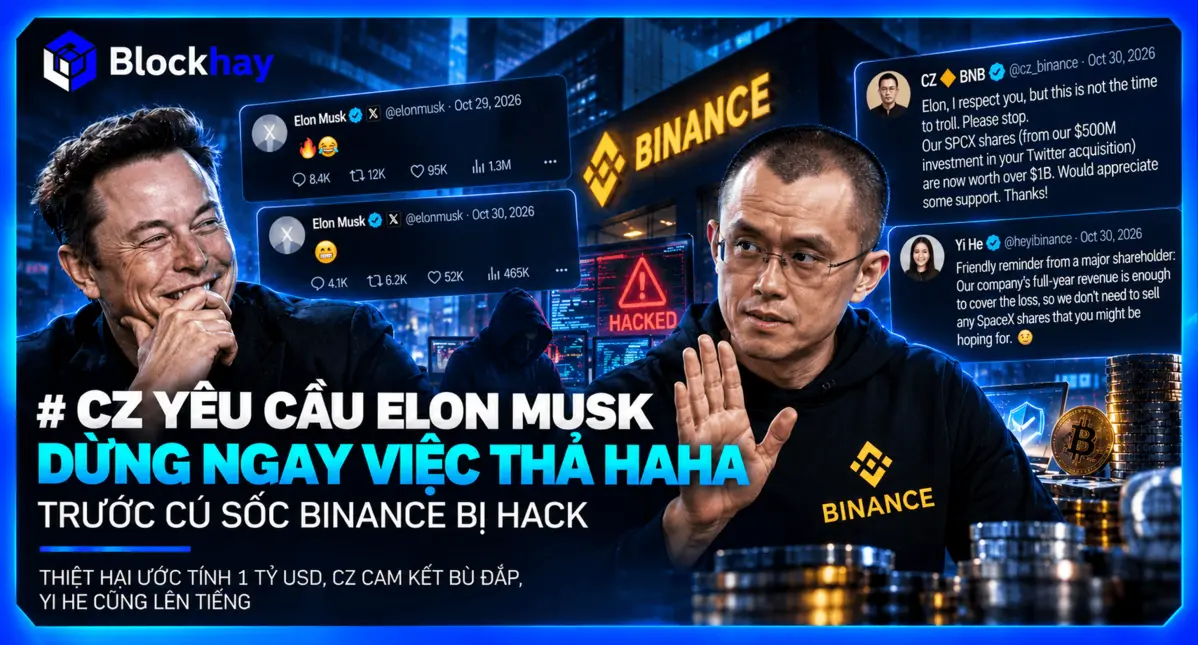
Đọc thêm: CZ yêu cầu Elon Musk dừng ngay việc thả haha trước cú sốc Binance bị hack
Bên cạnh bảo mật, các sàn giao dịch cần có nguồn tài chính dự phòng đủ lớn để xử lý những tổn thất bất ngờ. Cơ chế quỹ bảo hiểm hoặc quỹ bảo vệ người dùng như SAFU của Binance có thể là một mô hình tham khảo. Tuy nhiên, hiệu quả của cơ chế này phụ thuộc vào quy mô quỹ, cách quản lý tài sản và khả năng chi trả trong tình huống thị trường biến động mạnh.
Một yếu tố khác là tính minh bạch trong việc công bố tài sản và nghĩa vụ với khách hàng. Các báo cáo Proof of Reserves có thể giúp người dùng theo dõi lượng tài sản được bảo chứng, nhưng cần được kết hợp với thông tin về nghĩa vụ nợ và cơ chế kiểm toán độc lập để cung cấp bức tranh đầy đủ hơn về sức khỏe tài chính của sàn.
Đối với nhà đầu tư, việc lựa chọn nền tảng giao dịch cũng cần được đánh giá dựa trên những yếu tố này, thay vì chỉ quan tâm đến phí giao dịch, số lượng token niêm yết hay thanh khoản. Một sàn có thể cung cấp trải nghiệm giao dịch tốt, nhưng nếu không chứng minh được khả năng bảo vệ và hoàn trả tài sản khi xảy ra sự cố, niềm tin của người dùng sẽ rất khó duy trì.