Mã độc BlackSword đang trở thành mối đe dọa nghiêm trọng đối với người dùng iPhone khi lợi dụng loạt lỗ hổng trên iOS để đánh cắp dữ liệu nhạy cảm, đặc biệt là tài sản trong các ví tiền điện tử.
Một bộ công cụ khai thác lỗ hổng (exploit kit) mới mang tên BlackSword đang làm dấy lên lo ngại trong cộng đồng an ninh mạng khi bị nhiều nhóm tin tặc sử dụng để đánh cắp dữ liệu nhạy cảm, đặc biệt là thông tin từ các ví tiền điện tử trên iPhone. Mối đe dọa này được ghi nhận nhắm vào các thiết bị chạy iOS từ phiên bản 18.4 đến 18.7, với mức độ tinh vi và khả năng khai thác sâu vào hệ thống.
Theo các nhà nghiên cứu bảo mật, BlackSword được phát hiện trong quá trình điều tra hạ tầng phục vụ các chiến dịch tấn công Coruna. Nghiên cứu có sự tham gia của nhiều tổ chức, bao gồm Lookout, Google và iVerify. Chuỗi tấn công tận dụng hàng loạt lỗ hổng đã biết, bao gồm các lỗi cho phép thoát khỏi sandbox, leo thang đặc quyền và thực thi mã từ xa. Dù các lỗ hổng này đã được Apple vá trong các phiên bản iOS mới hơn, việc nhiều thiết bị chưa cập nhật vẫn khiến nguy cơ bị khai thác tồn tại trên diện rộng.
Metamask là một trong những ví điện tử được sử dụng nhiều nhất trên IOS
BlackSword bị ghi nhận đã được sử dụng từ cuối năm 2025 và liên quan đến nhiều nhóm tấn công khác nhau. Trong đó, nhóm UNC6353 đã chuyển từ khai thác bộ công cụ Coruna sang sử dụng BlackSword để thực hiện các chiến dịch tấn công có chủ đích, bao gồm cả hình thức “watering hole” nhằm vào các trang web bị xâm nhập. Một số hoạt động tấn công khác được cho là có liên hệ với nhà cung cấp phần mềm giám sát thương mại PARS Defense, với mức độ che giấu và bảo mật hoạt động cao hơn, sử dụng các phương thức mã hóa tiên tiến để truyền tải mã khai thác.
Chuỗi tấn công của BlackSword thường bắt đầu từ trình duyệt Safari, nơi tin tặc lợi dụng các lỗ hổng để giành quyền truy cập sâu vào hệ thống, bao gồm cả quyền đọc và ghi kernel. Sau khi xâm nhập thành công, mã độc sẽ triển khai một thành phần điều phối trung tâm để kích hoạt các mô-đun đánh cắp dữ liệu. Các biến thể phần mềm độc hại như GHOSTBLADE, GHOSTKNIFE và GHOSTSABER được sử dụng để thu thập thông tin trên diện rộng, từ dữ liệu hệ thống, lịch sử trình duyệt, tin nhắn, danh bạ cho đến nội dung từ các ứng dụng phổ biến như iMessage, Telegram và WhatsApp.
Đáng chú ý, mục tiêu chính của chiến dịch là các ví tiền điện tử. Mã độc có khả năng truy xuất dữ liệu từ nhiều nền tảng như Coinbase, Binance hay các ví phần cứng, đồng thời thu thập mật khẩu lưu trữ, cookie, lịch sử truy cập và nhiều thông tin cá nhân khác. Sau khi hoàn tất việc thu thập dữ liệu, BlackSword sẽ tự động xóa dấu vết và thoát khỏi hệ thống, cho thấy đây không phải là công cụ phục vụ giám sát dài hạn mà tập trung vào đánh cắp nhanh và rút gọn.
Binance hiện đang là một trong những sàn tiền số nổi tiếng nhất ở Việt Nam
Một điểm đáng lo ngại khác là các nhà nghiên cứu nhận định BlackSword có dấu hiệu được phát triển với sự hỗ trợ của các mô hình ngôn ngữ lớn, thể hiện qua cấu trúc mã rõ ràng và các chú thích chi tiết. Điều này cho thấy mã độc được xây dựng như một nền tảng chuyên nghiệp, có khả năng mở rộng và phát triển lâu dài.
Trước nguy cơ này, các chuyên gia khuyến nghị người dùng iPhone cần nhanh chóng cập nhật lên phiên bản iOS mới nhất để vá các lỗ hổng đã được công bố. Đồng thời, việc kích hoạt chế độ Lockdown Mode được xem là biện pháp cần thiết đối với những người có nguy cơ cao trở thành mục tiêu tấn công. Với các thiết bị không còn được hỗ trợ cập nhật, rủi ro vẫn hiện hữu và phụ thuộc vào khả năng Apple phát hành các bản vá bổ sung trong thời gian tới.
Binance đang lên kế hoạch mở rộng hoạt động sang 5 thị trường châu Á trong năm 2027, tập trung vào Nam Á và Đông Nam Á. Động thái được đưa ra sau vụ tấn công mạng khiến sàn giao dịch này thất thoát 6,3 tỷ USD, trong khi ban lãnh đạo khẳng định doanh nghiệp đủ khả năng tự hấp thụ tổn thất mà không cần huy động thêm vốn.
Trezor vừa xác nhận thêm một sự cố rò rỉ dữ liệu khách hàng thông qua đối tác vận chuyển Skladon, khiến thông tin cá nhân liên quan đến khoảng 27.000 đơn hàng bị lộ. Đây là lần thứ ba trong năm 2026 hãng ví tiền điện tử này gặp sự cố bảo mật liên quan đến các nhà cung cấp dịch vụ bên ngoài.
Những chỉ trích mới từ nhà sáng lập OKX Star Xu nhắm vào cách Binance xử lý các sự cố và biến động thị trường đã khiến mâu thuẫn kéo dài với Changpeng Zhao một lần nữa nóng lên.
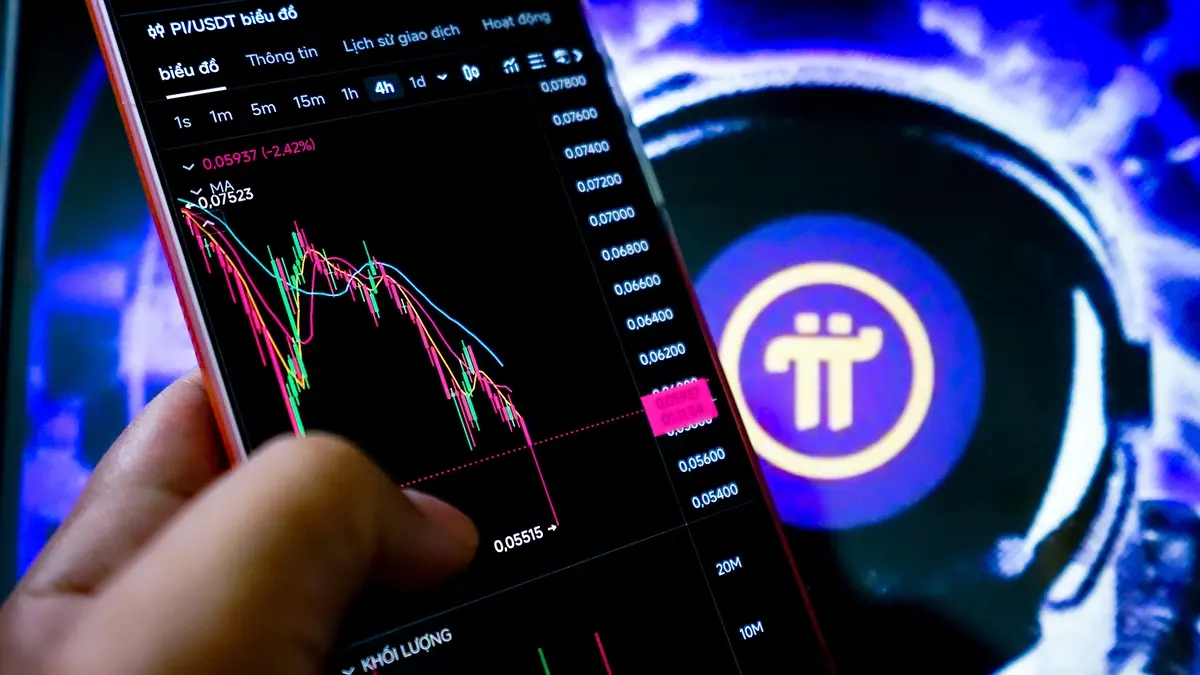
Pi Network tiếp tục đối mặt với áp lực bán mạnh khi giá PI giảm về 0,055 USD, đánh dấu vùng thấp nhất kể từ thời điểm dự án chính thức mở mạng vào tháng 2/2025.