Tin tặc thâm nhập Binance bằng cách nào?
Chiến dịch được cho là bắt đầu từ tháng 6/2026, khi một kỹ sư thuộc bộ phận Wallet DevOps của Binance tìm cách cài đặt công cụ AI hỗ trợ lập trình. Trong quá trình tìm kiếm, nhân viên này vô tình tải về phiên bản Homebrew đã bị chỉnh sửa và cài cắm mã độc.
Hệ thống bảo mật của Binance phát hiện dấu hiệu bất thường, sau đó thay thế thiết bị và cập nhật các thông tin xác thực liên quan. Tuy nhiên, trước khi bị ngăn chặn, nhóm tấn công đã kịp thu thập thông tin về vị trí công việc của kỹ sư này cũng như những nhân sự phụ trách hạ tầng ví. Binance cho biết riêng trong năm 2026, đội ngũ bảo mật đã phát hiện và ngăn chặn 57 trường hợp nghi vấn có liên quan đến các nhóm tấn công mạng từ Triều Tiên.
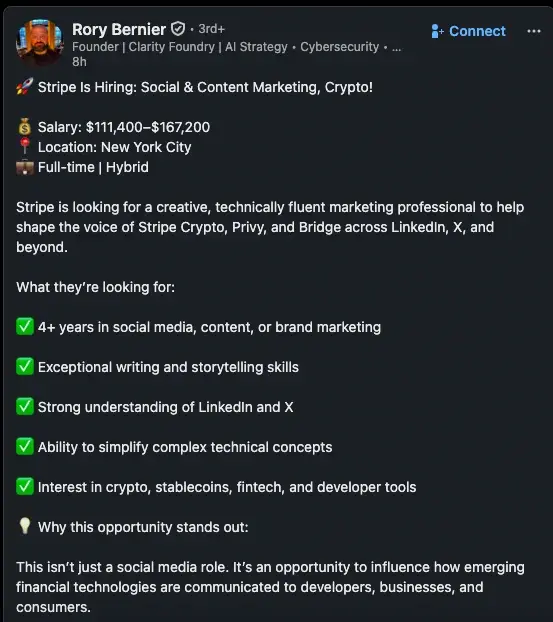
Đến tháng 9, tin tặc chuyển sang một phương thức tinh vi hơn đã được thực hiện. Khi tin tặc giả danh nhà tuyển dụng. Một kỹ sư phần mềm của Binance nhận được lời mời phỏng vấn thông qua nền tảng tìm việc hợp pháp. Những người liên hệ tự giới thiệu là đại diện công ty, lần lượt tổ chức các cuộc trao đổi với nhân sự và người đóng vai CEO. Để tăng độ tin cậy, nhóm này còn gọi video trực tiếp, sử dụng tài khoản mạng xã hội có hình ảnh và video cá nhân nhằm tạo cảm giác về một quy trình tuyển dụng thực sự.
Cái bẫy được giăng ở vòng kiểm tra năng lực. Kỹ sư Binance được yêu cầu tải về máy làm việc một bài kiểm tra lập trình có chứa mã độc. Khi thực hiện các bước thiết lập, mã độc kích hoạt, thay thế một thành phần lập trình hợp pháp bằng phiên bản đã bị chỉnh sửa và kết nối với máy chủ do tin tặc kiểm soát. Theo Binance, kỹ thuật che giấu được sử dụng khiến các công cụ bảo vệ thiết bị không phát hiện được hoạt động độc hại tại thời điểm đó.
Sau khi kiểm soát được máy tính của nhân viên, tin tặc tiếp tục tìm cách mở rộng phạm vi xâm nhập. Ngày 20/10, chúng lợi dụng một công cụ AI nội bộ của Binance để tiếp cận thêm hai nhân sự, trong đó có kỹ sư Wallet DevOps từng xuất hiện trong sự cố hồi tháng 6. Tại đây, nhóm tấn công phát hiện một token có quyền triển khai container được lưu trên máy tính của kỹ sư này. Đây là thông tin xác thực có thể giúp chúng tiến sâu hơn vào hệ thống vận hành của sàn.
Binance nhấn mạnh công cụ AI không trực tiếp thực hiện hành vi đánh cắp tài sản. Tuy nhiên, việc bị lợi dụng làm cầu nối cho thấy ngay cả những công cụ phục vụ công việc nội bộ cũng có thể trở thành điểm yếu nếu quyền truy cập và dữ liệu lưu trữ không được kiểm soát chặt chẽ.
Từ quyền truy cập nội bộ đến hàng tỷ USD tài sản bị ảnh hưởng
Sau nhiều tháng chuẩn bị, tin tặc bắt đầu triển khai giai đoạn tấn công cuối cùng vào rạng sáng ngày 30/10 (giờ Việt Nam). Trong khoảng thời gian từ 00h15 đến 02h56, tin tặc truy cập máy tính của một kỹ sư, sử dụng thông tin xác thực đã đánh cắp để triển khai container chứa mã độc. Mục tiêu tiếp theo là dịch vụ ký giao dịch ví nội bộ, hệ thống có nhiệm vụ xác thực và cho phép các giao dịch được thực hiện từ ví của Binance.
Thay vì sử dụng quy trình rút tiền thông thường, tin tặc khai thác quyền truy cập vào dịch vụ này để tạo và phát đi các giao dịch chuyển tài sản trái phép. Trong khoảng 03h05 đến 03h09 cùng ngày, 5 ví nóng của Binance đã chuyển tổng cộng 233,46 triệu XRP đến các địa chỉ do tin tặc kiểm soát. Tiếp đó, khoảng 970.500 SOL, 44,2 triệu OP và 18.270 BTC cũng bị chuyển đi. Những giao dịch có giá trị bất thường nhanh chóng kích hoạt cảnh báo nội bộ, buộc Binance phải tiến hành điều tra và triển khai biện pháp ngăn chặn.
Tuy nhiên, việc tạm dừng rút tiền không thể chặn đứng hoàn toàn cuộc tấn công. Theo báo cáo, tin tặc đã lợi dụng cơ chế EIP-7702 trên Ethereum, cho phép một tài khoản ủy quyền một số quyền thực thi cho smart contract. Chúng sử dụng cơ chế này để thiết lập quyền thực thi độc hại thông qua hợp đồng thông minh do mình kiểm soát, đồng thời gửi 50 giao dịch nhằm thao túng nonce và thiết lập các ủy quyền trái phép.
Điều này tạo ra một tình huống đặc biệt nguy hiểm: dù Binance đã tạm dừng hoạt động rút tiền trên hệ thống, những quyền ủy nhiệm được thiết lập trực tiếp trên blockchain vẫn có thể tiếp tục được sử dụng. Nói cách khác, đóng băng quy trình rút tiền của sàn không đồng nghĩa với việc vô hiệu hóa được mọi quyền thực thi đã tồn tại trên chuỗi.
Quá trình xử lý càng phức tạp do các ví nóng liên quan sử dụng công nghệ MPC, trong đó quyền ký giao dịch được phân chia giữa nhiều thành phần thay vì tập trung tại một khóa riêng tư duy nhất. Binance không thể đơn giản sử dụng một khóa đơn lẻ để thu hồi các ủy quyền độc hại mà phải xây dựng quy trình xử lý riêng.
Giao dịch trái phép cuối cùng, trị giá 2.961,9 ETH, được xác nhận trên blockchain lúc 06h56 ngày 30/10. Đến 07h10 cùng ngày, Binance thực hiện giao dịch ủy quyền mới từ ví Binance14 tới địa chỉ zero nhằm xóa mã ủy quyền EIP-7702 độc hại. Theo báo cáo, không có thêm giao dịch trái phép nào được ghi nhận sau thời điểm này.
Binance cam kết đền bù thiệt hại
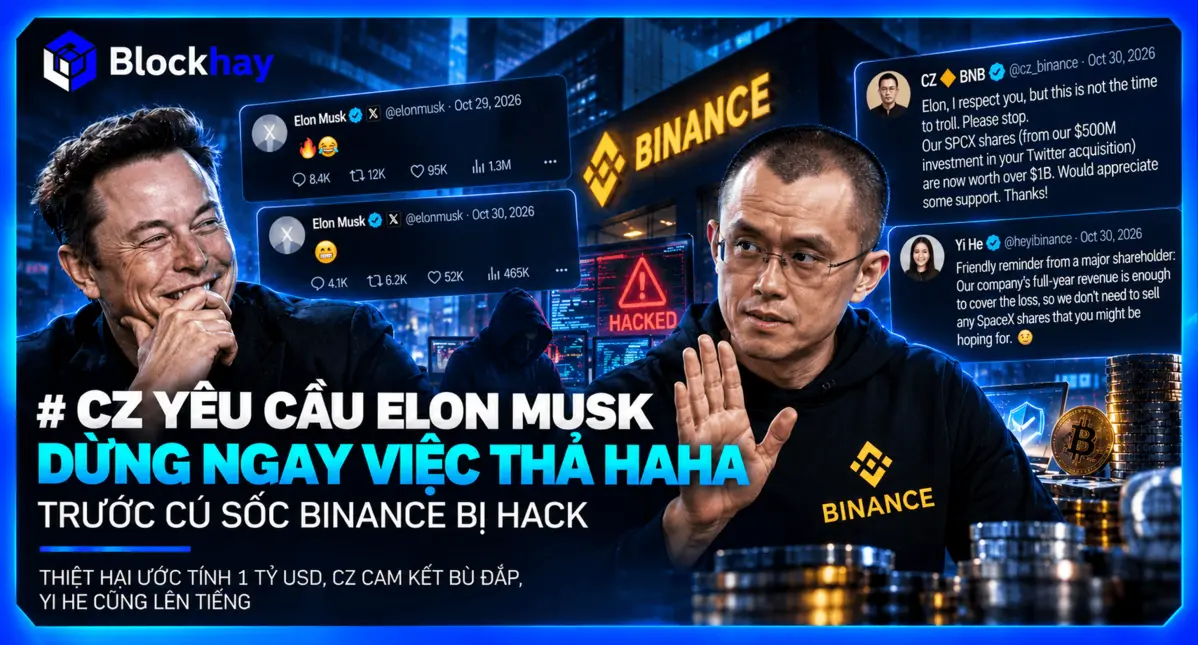
Theo số liệu sơ bộ, tổng giá trị tài sản bị ảnh hưởng trong vụ việc vào khoảng 6,34 tỷ USD. Trong đó, khoảng 2,85 tỷ USD đã được đóng băng hoặc ngăn chặn. Binance cho biết đến ngày 31/10, sàn đã bổ sung lại 98% lượng token bị ảnh hưởng, đồng thời khẳng định có đủ nguồn lực tài chính để bù đắp toàn bộ phần còn thiếu. Những tổn thất phát sinh sẽ do Binance tự gánh chịu, không chuyển sang người dùng. Với một số token có thanh khoản thấp, sàn vẫn đang tiếp tục mua bổ sung.
Song song với việc phối hợp cùng các đối tác blockchain, đơn vị phân tích dữ liệu và cơ quan thực thi pháp luật để truy vết dòng tiền, Binance đã xây dựng lại các hệ thống ví bị ảnh hưởng trong môi trường mới. Công cụ AI nội bộ liên quan cũng được thiết lập lại, đi kèm việc điều chỉnh quyền truy cập. Các thiết bị nghi nhiễm mã độc được thay thế, thông tin xác thực và token liên quan bị thu hồi.
Về danh tính thủ phạm, Binance dẫn thông tin mới nhất từ FBI cho rằng nhóm tin tặc Tradertraitor của Triều Tiên đứng sau chiến dịch tấn công. Tuy nhiên, kết luận này vẫn cần được đánh giá thêm khi sàn cho biết đang mời các đơn vị an ninh mạng độc lập rà soát lại quá trình điều tra và đề xuất biện pháp khắc phục.
Vụ việc cho thấy tin tặc không nhất thiết phải phá vỡ công nghệ blockchain hay trực tiếp đánh cắp khóa riêng tư mới có thể chiếm đoạt tài sản. Chỉ cần xâm nhập được vào thiết bị của nhân viên, thu thập thông tin xác thực và kiểm soát đủ sâu dịch vụ ký giao dịch, chúng đã có thể tạo ra thiệt hại ở quy mô hàng tỷ USD.
Đáng chú ý, các cuộc tấn công ngày càng nhắm nhiều hơn vào con người và quy trình vận hành. Một phần mềm lập trình bị chỉnh sửa, một lời mời phỏng vấn giả mạo hay một công cụ AI nội bộ đều có thể trở thành mắt xích trong chiến dịch xâm nhập kéo dài nhiều tháng.
Việc Binance cam kết bù đắp thiệt hại và khôi phục tài sản là động thái cần thiết để bảo vệ người dùng. Tuy nhiên, khả năng tài chính của sàn không thể thay thế cho yêu cầu bảo mật. Sau sự cố này, vấn đề lớn nhất Binance phải giải quyết không chỉ là số tài sản đã mất hay được thu hồi, mà còn là cách một nhóm tin tặc có thể tiếp cận nhiều nhân sự, mở rộng quyền kiểm soát và cuối cùng xâm nhập vào hệ thống ký giao dịch quan trọng đến như vậy.