Tập đoàn công nghệ Microsoft vừa phát đi cảnh báo khẩn cấp về một chiến dịch tấn công mạng nguy hiểm nhắm trực tiếp vào cộng đồng người dùng sở hữu tài sản kỹ thuật số.
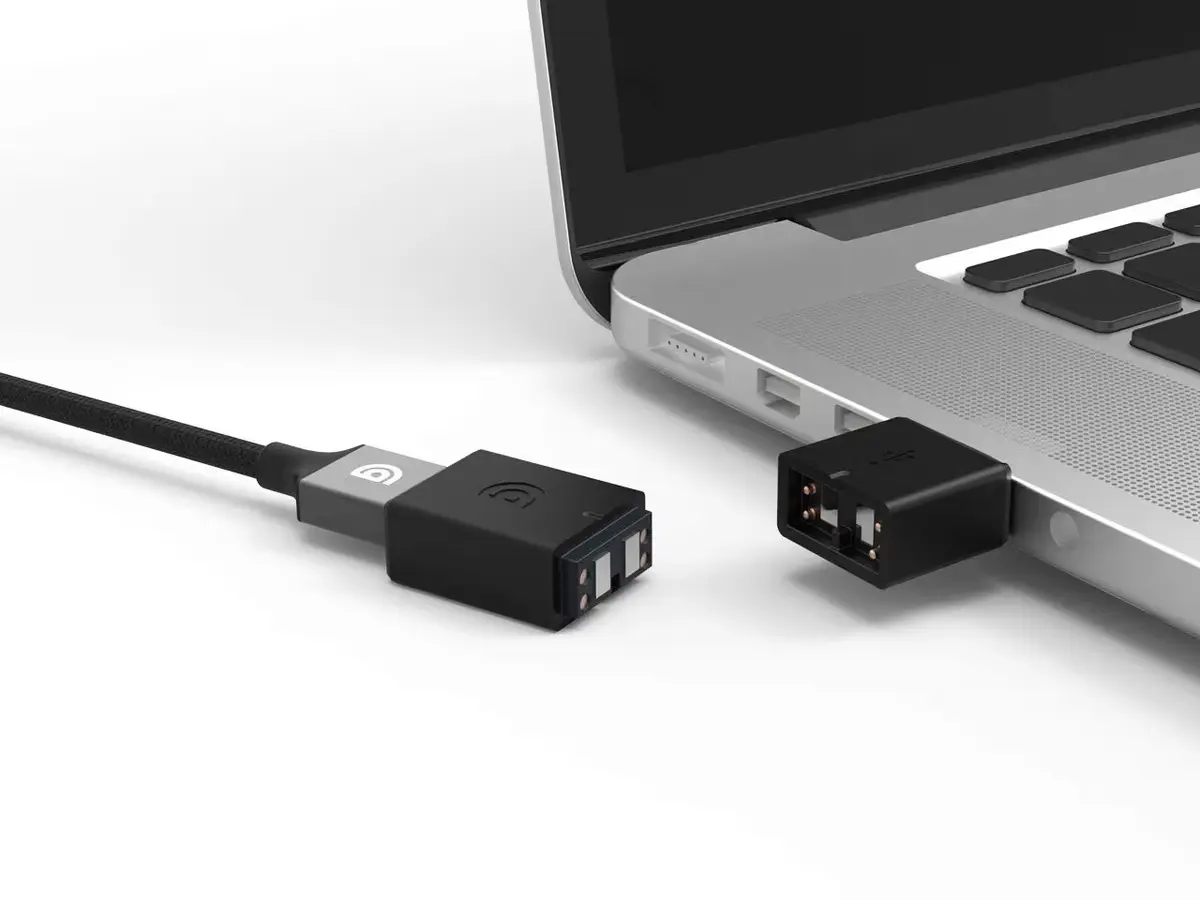
Xuất hiện từ tháng hai năm 2026, chiến dịch này sử dụng một loại mã độc chuyên biệt chạy trên hệ điều hành Windows với khả năng tự động nhân bản và lây lan trên diện rộng thông qua các thiết bị lưu trữ ngoại vi như USB.
Phương thức lây lan ẩn mình dưới dạng các tệp tin giả mạo
Khi một thiết bị USB bị nhiễm mã độc kết nối vào máy tính, phần mềm độc hại này sẽ nhanh chóng kích hoạt cơ chế tự sao chép giống như phương thức hoạt động của các loại sâu máy tính truyền thống. Sau khi xâm nhập thành công, mã độc tiến hành ẩn toàn bộ các tài liệu và dữ liệu gốc có trên ổ đĩa.
Thay vào đó, hệ thống sẽ tự động tạo ra các tệp tin phím tắt giả mạo có giao diện hoàn toàn giống với các thư mục dữ liệu thật. Người dùng nếu thiếu cảnh giác và nhấn mở các tệp tin phím tắt này sẽ vô tình kích hoạt chuỗi mã độc hại, tạo điều kiện cho tin tặc chiếm quyền kiểm soát các hoạt động trên máy tính.
Hành vi thao túng dữ liệu giao dịch và thu thập thông tin bí mật
Mục tiêu cốt lõi của chiến dịch tấn công lần này là can thiệp vào quá trình giao dịch tài sản số của các nạn nhân. Mã độc liên tục theo dõi bộ nhớ tạm thời của máy tính, nơi lưu trữ các thông tin được người dùng sao chép. Ngay khi hệ thống nhận diện được một chuỗi ký tự có cấu trúc giống với địa chỉ ví tiền mã hóa, phần mềm độc hại sẽ lập tức thay thế chuỗi này bằng một địa chỉ ví khác do kẻ tấn công kiểm soát. Nếu người dùng thực hiện lệnh chuyển tiền mà không kiểm tra kỹ lưỡng các ký tự, toàn bộ số tài sản sẽ bị gửi thẳng vào tài khoản của tội phạm mạng.
Bên cạnh khả năng tráo đổi địa chỉ ví một cách tinh vi, loại mã độc này còn được trang bị nhiều tính năng nguy hiểm khác nhằm tối ưu hóa hiệu quả đánh cắp dữ liệu. Hệ thống liên tục tự động chụp ảnh màn hình và thu thập các thông tin mang tính bảo mật cao như mã khóa bí mật cùng các cụm từ khôi phục tài khoản.
Để tránh sự phát hiện của các công cụ an ninh mạng, phần mềm độc hại sử dụng mạng lưới bảo mật Tor nhằm thiết lập kết nối ẩn danh tới máy chủ điều khiển, giúp che giấu toàn bộ hạ tầng tấn công và dòng dữ liệu bị đánh cắp.
Khuyến nghị bảo mật và phòng ngừa rủi ro cho người dùng
Để bảo vệ an toàn cho tài sản cá nhân trước làn sóng tấn công mới, các chuyên gia khuyến nghị người dùng cần thực hiện ngay các biện pháp phòng vệ cơ bản trên máy tính. Việc vô hiệu hóa tính năng tự động chạy của các thiết bị lưu trữ ngoại vi trên hệ điều hành Windows là điều vô cùng cần thiết. Người dùng tuyệt đối không mở các tệp tin phím tắt có đuôi mở rộng lạ hoặc không rõ nguồn gốc xuất xứ trên các thiết bị USB.
Đặc biệt, việc đối chiếu và kiểm tra thủ công từng ký tự của địa chỉ ví nhận trước khi phê duyệt bất kỳ giao dịch tài sản số nào vẫn là giải pháp tối ưu để ngăn chặn các thiệt hại đáng tiếc. Bài viết mang tính chất cung cấp thông tin cảnh báo an ninh mạng và không cấu thành các khuyến nghị đầu tư tài chính hoặc chiến lược tài sản cụ thể.