Nhà điều tra blockchain ZachXBT cho biết đã đóng giả khách hàng để thâm nhập một mạng lưới rửa tiền hoạt động tại Trung Quốc và Hong Kong, qua đó lần theo dòng tiền bị đánh cắp từ sàn Bybit. Trong chuỗi bài đăng công bố ngày 5/10, ZachXBT cáo buộc một mạng lưới tội phạm có tổ chức tại Trung Quốc đã rửa hơn 1 tỷ USD tiền mã hóa từ nhiều vụ tấn công liên quan đến nhóm tin tặc Lazarus của Triều Tiên.
1/ How I infiltrated a Chinese organized crime syndicate that has laundered $1B+ across multiple exploits for Lazarus Group. Posing as a client, I gathered intel that helped action freezes for the Feb 2025 Bybit exploit and attribute illicit activity onchain. https://t.co/jauRRt8875
— ZachXBT (@zachxbt) October 5, 2026
Cuộc điều tra bắt đầu sau vụ hack Bybit tháng 2/2025, khiến sàn giao dịch mất khoảng 1,5 tỷ USD tài sản mã hóa. Khi theo dõi dòng tiền, ZachXBT phát hiện hơn 15 tài khoản trong các nhóm Telegram và Discord công khai yêu cầu hỗ trợ xử lý những giao dịch có liên quan đến tài sản bị đánh cắp.
Từ những dấu vết này, anh tiếp cận một người sử dụng biệt danh “Jimmy Green” và đóng giả khách hàng có nhu cầu đổi tiền mã hóa. ZachXBT cho biết đã ứng tổng cộng 349.700 USDC để thực hiện nhiều giao dịch, chấp nhận mất khoảng 5% giá trị mỗi lần nhằm xây dựng lòng tin.
Theo ZachXBT, địa chỉ ví nhận tiền do Jimmy cung cấp được cấp phí giao dịch từ một ví có thể truy ngược đến dòng tiền trong vụ hack Bybit. Ví cấp phí này cũng xuất hiện trong danh sách địa chỉ liên quan vụ tấn công do sàn công bố.
Sau một số giao dịch, Jimmy bắt đầu chia sẻ kế hoạch chuyển tiền cho các đối tượng Triều Tiên, cùng thông tin về hoạt động của mạng lưới tại Hong Kong và Trung Quốc đại lục. Trong một cuộc trò chuyện, người này báo trước rằng tiền sẽ được chuyển sang Solana. ZachXBT cho biết giao dịch sau đó diễn ra đúng vào ngày kế tiếp.
Jimmy còn tuyên bố nhóm của mình đã xử lý phần lớn số tiền bị đánh cắp từ Bybit. ZachXBT nhận định lời kể này phù hợp với những mô hình chuyển tiền mà anh quan sát, dù tuyên bố về quy mô xử lý của nhóm chưa được xác nhận độc lập. Ngày 12/3/2025, Jimmy gửi một ảnh chụp giao dịch chuyển tài sản giữa các blockchain. ZachXBT đối chiếu số tiền và thời điểm trong ảnh với một lệnh trên THORChain, phát hiện giao dịch được tạo chỉ cách thời điểm gửi tin nhắn vài phút.
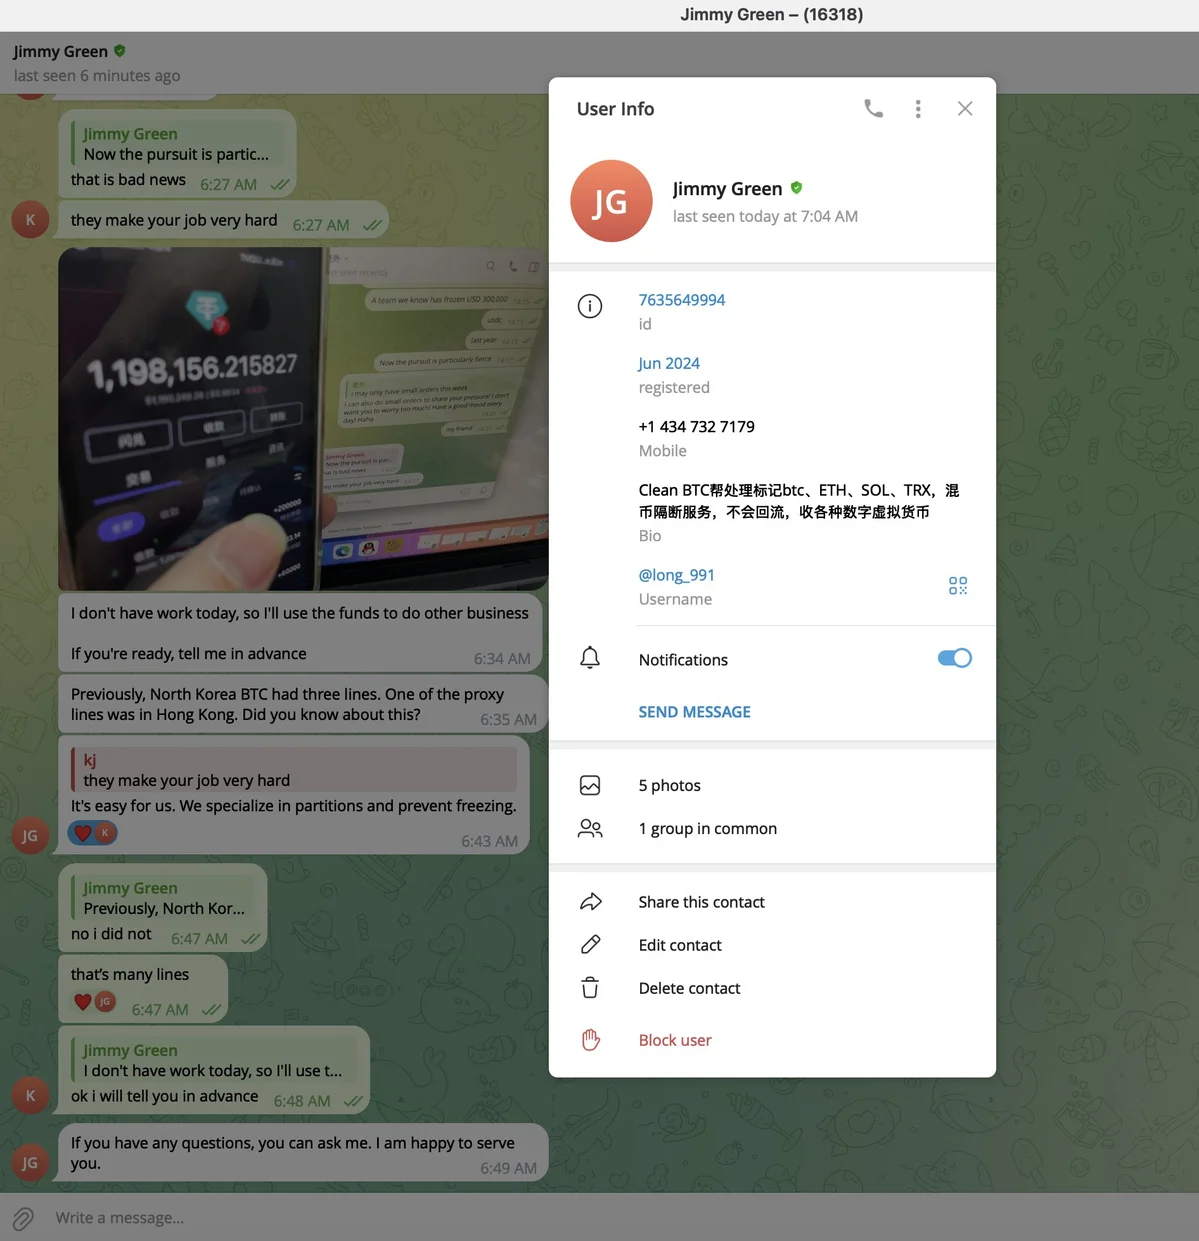
Ba địa chỉ Solana do Jimmy cung cấp tiếp tục giúp nhà điều tra nhận diện một cụm dòng tiền trị giá hơn 12 triệu USD liên quan đến vụ hack Bybit. Tài sản được luân chuyển qua Bitcoin, Ethereum, Solana và Tron. Theo ZachXBT, Tether sau đó đã phong tỏa 442.000 USDT liên quan đến cụm này.
Cuộc điều tra cũng hé lộ dấu vết của những hoạt động khác. Khi Jimmy nhắc đến khoản tiền khoảng 300.000 USD bị đóng băng trong năm 2024, ZachXBT cho biết đã đối chiếu thông tin với khoản 332.000 USDC bị phong tỏa liên quan vụ hack Poloniex. Một khoản 3 triệu USD tiền lừa đảo mà Jimmy nói đã xử lý cho khách hàng khác được anh lần theo đến ví nóng của Huione Guarantee.
ZachXBT cho biết đã chia sẻ các phát hiện với những bên điều tra và cơ quan thực thi pháp luật phụ trách vụ việc. Tính nhạy cảm của cuộc điều tra khiến anh trì hoãn công bố thông tin cho đến tháng 10/2026.
Những phát hiện này cho thấy vai trò của các đầu mối trung gian trong việc xử lý tài sản bị đánh cắp: tin tặc thực hiện tấn công, còn mạng lưới rửa tiền hỗ trợ luân chuyển và chuyển đổi tài sản qua nhiều hệ thống. Tuy nhiên, quy mô hơn 1 tỷ USD và vai trò cụ thể của những người được nêu vẫn là các cáo buộc do ZachXBT công bố, chưa phải kết luận cuối cùng của tòa án.