Theo thông báo của Trezor, sự cố xảy ra tại Skladon, đơn vị cung cấp dịch vụ kho vận và vận chuyển hàng hóa cho hãng. Ngày 7/11/2026, hệ thống của đối tác này ghi nhận hoạt động truy cập trái phép. Đến ngày 15/11, Skladon mới thông báo cho Trezor về vụ việc.
Dữ liệu bị ảnh hưởng liên quan đến khoảng 27.000 đơn hàng được đặt trong khoảng thời gian từ ngày 9/8 đến 7/11/2026. Những thông tin có khả năng bị truy cập trái phép bao gồm họ tên, địa chỉ email, số điện thoại, địa chỉ giao hàng và một số chi tiết đơn hàng như sản phẩm, thời điểm mua và giá trị giao dịch.
Trezor khẳng định sự cố không ảnh hưởng đến hệ thống nội bộ, thiết bị ví phần cứng hay tài sản của khách hàng. Các thông tin quan trọng như mã PIN, cụm từ khôi phục ví và dữ liệu sao lưu ví không nằm trong phạm vi bị rò rỉ. Tuy nhiên, việc thông tin cá nhân bị lộ vẫn tiềm ẩn nhiều rủi ro đối với người sở hữu tiền điện tử. Khi nắm được danh tính, địa chỉ nhà và thông tin sản phẩm khách hàng đã mua, kẻ xấu có thể xây dựng những kịch bản lừa đảo có chủ đích, giả danh nhân viên hỗ trợ để yêu cầu người dùng cung cấp thông tin bảo mật hoặc cụm từ khôi phục ví.
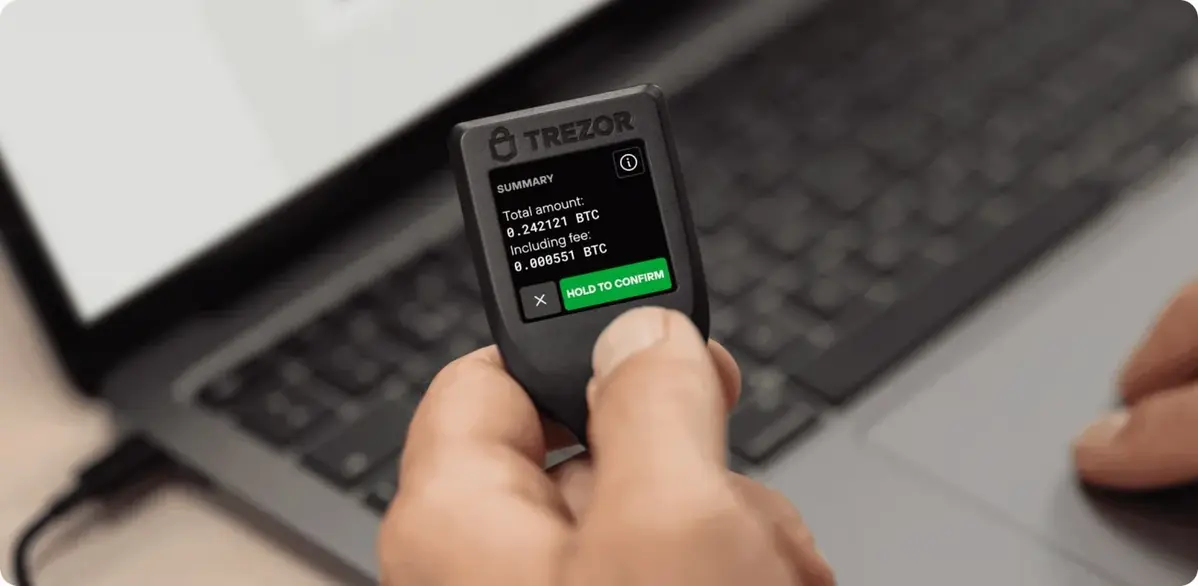
Đáng chú ý, đây không phải lần đầu tiên Trezor gặp sự cố tương tự trong năm nay. Trước đó, vào tháng 8/2026, dữ liệu của 80.689 khách hàng bị ảnh hưởng sau vụ việc tại ShipMonk, một đối tác lưu kho và vận chuyển của hãng. Thông tin bị lộ bao gồm họ tên, email, số điện thoại và địa chỉ giao hàng. Một số dữ liệu cũ từ năm 2019 đến 2021 cũng được phát hiện vẫn tồn tại trong hệ thống đối tác dù Trezor cho biết từng nhận được xác nhận về việc xóa dữ liệu.
Đến tháng 9/2026, Trezor tiếp tục đối mặt với sự cố tại Brevo, nền tảng cung cấp dịch vụ tiếp thị qua email. Vụ việc khiến 347.149 địa chỉ email trong danh sách nhận bản tin của hãng bị truy cập trái phép. Tin tặc sau đó lợi dụng dữ liệu này để phát tán email giả mạo, yêu cầu người dùng tải ứng dụng và nhập cụm từ khôi phục ví với lý do cập nhật bảo mật.
Ba sự cố liên tiếp cho thấy dữ liệu khách hàng của Trezor đang đối mặt với những rủi ro đáng kể từ chuỗi cung ứng dịch vụ bên thứ ba. Dù hệ thống ví phần cứng không bị xâm nhập trực tiếp, thông tin cá nhân bị lộ vẫn có thể trở thành công cụ để tin tặc nhắm mục tiêu vào người dùng tiền điện tử.
Trước tình hình này, Trezor khuyến cáo khách hàng cảnh giác với các cuộc gọi, tin nhắn và email bất thường liên quan đến đơn hàng hoặc thiết bị. Công ty nhấn mạnh không bao giờ yêu cầu người dùng cung cấp cụm từ khôi phục ví. Khách hàng cũng cần tránh truy cập các đường dẫn lạ hoặc cài đặt ứng dụng từ những nguồn không chính thức.
Bên cạnh đó, Trezor đang triển khai một số biện pháp nhằm hạn chế việc thu thập thông tin cá nhân. Ngày 13/11, hãng giới thiệu dịch vụ nhận hàng ẩn danh tại 18 quốc gia châu Âu, cho phép khách hàng nhận ví phần cứng tại các điểm nhận hàng hoặc tủ giao nhận thay vì cung cấp địa chỉ nhà riêng. Công ty cũng lên kế hoạch rút ngắn thời gian lưu trữ dữ liệu đơn hàng từ 90 ngày xuống còn 45 ngày nhằm giảm thiểu nguy cơ thông tin khách hàng bị khai thác.