Việt Nam từ lâu đã được ghi nhận là một trong những thị trường sôi động bậc nhất thế giới về mức độ tiếp nhận tài sản mã hóa. Dữ liệu từ các bảng xếp hạng uy tín toàn cầu cho thấy người dùng trong nước luôn duy trì khối lượng giao dịch mua bán ngang hàng rất lớn. Đi cùng dòng vốn dồi dào là sự nở rộ của hàng loạt sàn giao dịch, các ứng dụng tài chính phi tập trung và các nền tảng cầu nối tài sản số.
Tuy nhiên, sự tăng trưởng vượt bậc về quy mô lại vô tình đặt các tổ chức công nghệ tài chính nội địa vào tầm ngắm nguy hiểm của những tổ chức tội phạm mạng tinh vi hàng đầu thế giới, tiêu biểu là các nhóm tin tặc có liên hệ với Triều Tiên như Lazarus Group hay BlueNoroff. Thực tế cho thấy, nguy cơ này không còn dừng lại ở mức cảnh báo lý thuyết, mà đã trở thành mối đe dọa thường trực đối với sự an nguy của toàn bộ hệ sinh thái.
Bài học Ronin Network và sức hút từ thị trường Việt Nam
Nhìn lại quá khứ, bài học đắt giá nhất đối với cộng đồng công nghệ số Việt Nam chính là cuộc tấn công vào mạng lưới Ronin Network thuộc công ty Sky Mavis diễn ra vào tháng 3 năm 2022. Thời điểm đó, những kẻ tấn công đã chiếm quyền điều khiển thành công năm trên tổng số chín khóa xác thực của hệ thống, qua đó rút cạn lượng tài sản số trị giá hơn 620 triệu USD. Vụ việc chấn động này sau đó được Bộ Tài chính Mỹ xác định do chính nhóm tin tặc Lazarus thực hiện.
Sự kiện lịch sử trên cho thấy các tổ chức tội phạm mạng luôn kiên nhẫn rình rập và đánh trúng vào những mắt xích yếu nhất trong chuỗi vận hành. Việt Nam hiện sở hữu nguồn thanh khoản dồi dào cùng tỷ lệ dân số am hiểu công nghệ cao.
Dẫu vậy, nhiều đơn vị khởi nghiệp trong nước lại ưu tiên tối đa cho việc mở rộng quy mô kinh doanh, thay vì đầu tư tương xứng vào hạ tầng an ninh mạng. Khi tốc độ phát triển đi quá nhanh so với năng lực quản trị rủi ro và nhận thức của nhân sự, các nền tảng nội địa sẽ dễ dàng trở thành miếng mồi béo bở cho những chiến dịch tấn công được bảo trợ bài bản từ bên ngoài.
Những thủ đoạn tấn công mạng tinh vi nhắm vào doanh nghiệp số
Các tổ chức tin tặc khét tiếng không chỉ sở hữu kỹ thuật bẻ khóa cao cấp, mà còn rất thành thạo kỹ nghệ thao túng tâm lý con người. Thủ đoạn phổ biến hàng đầu hiện nay là dựng lên các hồ sơ giả mạo rất chuyên nghiệp trên LinkedIn, mạng xã hội X hoặc Telegram dưới danh nghĩa quỹ đầu tư danh tiếng hay tập đoàn công nghệ lớn.
Chúng chủ động tiếp cận các kỹ sư phần mềm, quản trị viên hệ thống để mời phỏng vấn với mức thu nhập hậu hĩnh. Sau đó, kẻ gian gửi các tệp mô tả công việc chứa mã độc ẩn, hoặc yêu cầu ứng viên tải về các kho lưu trữ mã nguồn có cài sẵn phần mềm gián điệp để làm bài kiểm tra chuyên môn. Đây cũng chính là phương thức gián tiếp mở đường cho vụ đột nhập vào hệ thống Sky Mavis trước đây.
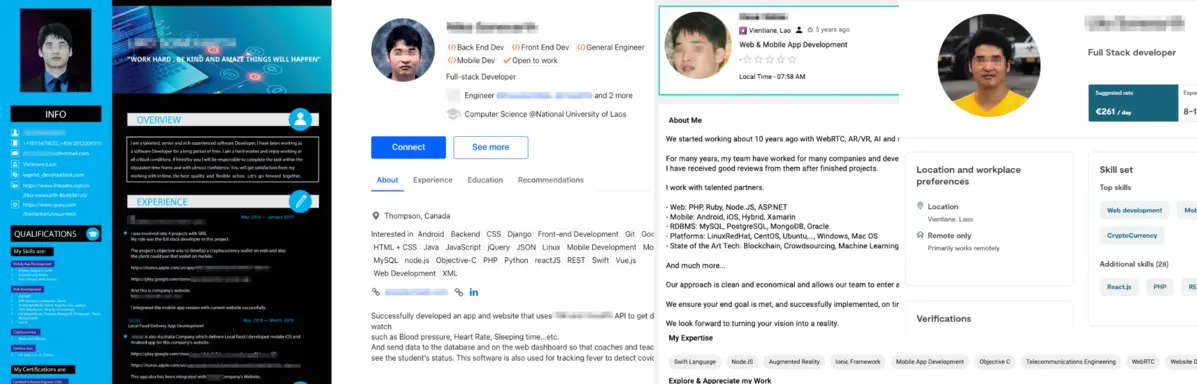
Bên cạnh bẫy tuyển dụng, chiến thuật cài cắm nhân sự công nghệ từ xa cũng đang là mối lo ngại nghiêm trọng được các cơ quan an ninh quốc tế liên tục phát đi cảnh báo. Nhiều kỹ sư công nghệ thông tin có liên hệ với Triều Tiên đã làm giả hồ sơ, sử dụng danh tính mượn từ công dân nước ngoài để ứng tuyển vào các vị trí lập trình viên làm việc từ xa tại các dự án tiền mã hóa. Khi đã thâm nhập thành công vào nội bộ và được cấp quyền truy cập hệ thống, họ âm thầm cài đặt các cửa sau bí mật, rà soát lỗ hổng logic hoặc đánh cắp mã nguồn quan trọng nhằm dọn đường cho những cuộc tấn công tẩu tán tài sản quy mô lớn.
Mặt khác, các nhóm tin tặc còn nhắm thẳng vào chuỗi cung ứng bằng cách chèn mã độc vào những gói phần mềm mã nguồn mở phổ biến mà các sàn giao dịch hay ví tiền mã hóa thường tích hợp vào hệ thống máy chủ. Thay vì tốn công sức giải mã các thuật toán phức tạp, chúng tập trung đánh cắp khóa riêng tư từ ví nóng hoặc vô hiệu hóa cơ chế ký duyệt đa bên thông qua các thiết bị cá nhân bị nhiễm độc của nhân sự quản lý.
Sau khi chiếm đoạt tài sản thành công, dòng tiền bẩn nhanh chóng được chia nhỏ qua các máy trộn giao dịch, rồi luân chuyển vào các kênh mua bán ngang hàng hoặc thị trường tự do tại những quốc gia giàu thanh khoản như Việt Nam nhằm chuyển hóa thành tiền pháp định.
Thiết lập lá chắn phòng thủ chủ động để bảo vệ tài sản người dùng
Trước những rủi ro an ninh mạng ngày càng biến hóa khôn lường, các sàn giao dịch và nền tảng quản lý tài sản số tại Việt Nam cần dứt khoát chuyển đổi từ tư duy bị động chỉ khắc phục khi có sự cố sang mô hình phòng thủ không tin cậy bất kỳ ai, hay còn gọi là kiến trúc Zero Trust.
Quy trình tuyển dụng nhân sự cần được siết chặt tối đa thông qua các bước xác thực danh tính bằng hình ảnh trực tiếp hoặc phỏng vấn trực tiếp ngoài đời thực, đặc biệt đối với những vị trí làm việc từ xa. Toàn bộ thiết bị dành cho đội ngũ kỹ thuật và quản trị viên hệ thống phải được thiết lập môi trường cách ly an toàn. Doanh nghiệp cần ban hành quy định nghiêm cấm việc mở tài liệu tuyển dụng, chạy các tập tin lạ hoặc tải kho lưu trữ chưa qua kiểm duyệt trên những máy tính dùng để quản trị hạ tầng và lưu trữ khóa ký.
Về mặt hạ tầng, tài sản số cần được phân bổ nhiều lớp để giảm thiểu rủi ro. Các sàn giao dịch nên hạn chế tỷ lệ lưu trữ trên ví nóng ở mức tối thiểu, đồng thời ứng dụng công nghệ tính toán đa bên kết hợp ví lạnh phần cứng có quy trình phê duyệt phân tán nhiều tầng.
Song song với đó, hệ thống cần tích hợp cơ chế ngắt mạch tự động. Khi phát hiện lưu lượng rút tiền vượt ngưỡng an toàn trong một khoảng thời gian ngắn hoặc có hành vi bất thường tại các nút xác thực, hệ thống phải tự động đình chỉ các lệnh chuyển tiền để bộ phận chuyên trách tiến hành điều tra.
Cuối cùng, việc định kỳ kiểm định mã nguồn hợp đồng thông minh cùng toàn bộ kiến trúc máy chủ bởi các tổ chức an ninh mạng độc lập có uy tín là yêu cầu bắt buộc. Doanh nghiệp cũng cần duy trì các đợt diễn tập nội bộ thường xuyên nhằm nâng cao phản xạ cảnh giác cho nhân viên trước những thủ đoạn lừa đảo tinh vi. Trong bối cảnh khung pháp lý quản lý tài sản số tại Việt Nam đang từng bước hoàn thiện, năng lực bảo mật vững vàng không chỉ là tấm lá chắn bảo vệ quyền lợi khách hàng, mà còn là thước đo năng lực cạnh tranh và điều kiện sống còn của doanh nghiệp trên thị trường tài chính hiện đại.