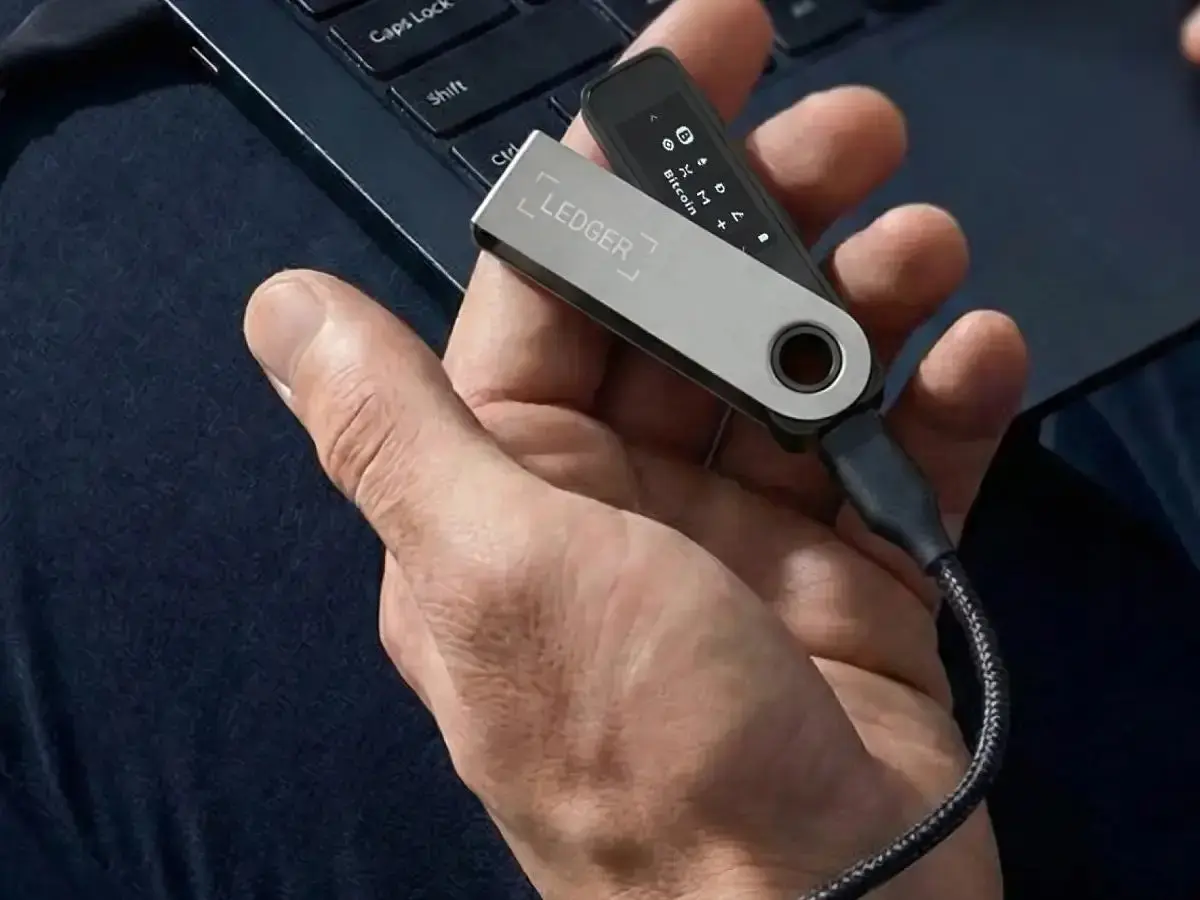
Ngày 18/11, Ledger thông báo đã phát hiện thêm các trường hợp ví phần cứng bị can thiệp tại Berlin (Đức) và Dubai (UAE). Theo công ty, những thiết bị này có dấu hiệu chỉnh sửa vật lý tương tự các sản phẩm từng được phát hiện trong vụ việc tại Đông Nam Á hồi tháng 10.
Ledger cho biết các thiết bị bị xác nhận đã can thiệp đều có cùng một dạng linh kiện phần cứng được bổ sung trái phép. Những linh kiện này được thiết kế nhằm thu thập cụm từ khôi phục ví trong quá trình người dùng thiết lập thiết bị lần đầu.
Tại Đức, cuộc điều tra đã xác định một số thiết bị đáng ngờ được lưu hành tại Berlin. Ledger khuyến cáo những khách hàng mua ví phần cứng của hãng tại thành phố này từ tháng 1/2026 liên hệ bộ phận hỗ trợ để kiểm tra. Trong khi đó, tại UAE, công ty đang điều tra báo cáo liên quan đến hai thiết bị bị can thiệp ở Dubai và phối hợp với các đối tác phân phối để xác định cách thức những sản phẩm này xuất hiện trên thị trường.
Vụ việc cũng ghi nhận những thiệt hại đáng kể về tài sản số. Hai người dùng trên mạng xã hội X cho biết đã mất tổng cộng khoảng 604.000 USD tiền điện tử từ các thiết bị Ledger mua tại Dubai. Một trường hợp báo mất khoảng 1.300 SOL, trong khi người còn lại cho biết 507.000 USDT đã bị rút khỏi ví.
Ngoài ra, dữ liệu phân tích blockchain của Bitquery cho thấy khoảng 1,68 triệu USD tiền điện tử đã bị rút khỏi 16 ví liên quan đến các giao dịch tại Dubai và Berlin trong ngày 14 và 16/11. Trong số này, khoảng 759.000 USD đến từ 11 ví chưa có chủ sở hữu công khai thông tin bị mất tài sản.
Đáng chú ý, các nhà phân tích phát hiện địa chỉ TRON từng xuất hiện trong vụ đánh cắp tài sản liên quan đến nhà phân phối CryptoBilis tại Đông Nam Á hồi tháng 10 tiếp tục tham gia thanh toán phí giao dịch cho một số ví bị rút tiền trong đợt mới. Phát hiện này cho thấy hai vụ việc có mối liên hệ trên chuỗi khối, dù chưa đủ để xác định danh tính những người đứng sau.
Trước đó, vào tháng 10, Ledger cho biết một nhóm tội phạm đã mua các thiết bị chính hãng, bổ sung linh kiện phần cứng tùy chỉnh nhằm thu thập cụm từ khôi phục của người dùng, sau đó đưa những sản phẩm này trở lại hệ thống phân phối thông qua các đại lý bán lẻ. Ledger nhấn mạnh chưa phát hiện lỗ hổng trong chip bảo mật hoặc hệ điều hành của thiết bị. Công ty cũng chưa ghi nhận trường hợp bị ảnh hưởng nào liên quan đến sản phẩm được mua trực tiếp từ website chính thức ledger.com.
Đối với những người nghi ngờ thiết bị của mình đã bị can thiệp, Ledger khuyến cáo không sử dụng ví để thiết lập hoặc khôi phục tài khoản, không tự ý tháo mở thiết bị và liên hệ bộ phận hỗ trợ chính thức. Người dùng cần chuyển tài sản sang một ví mới với cụm từ khôi phục hoàn toàn mới, được tạo trên thiết bị đáng tin cậy, đồng thời tuyệt đối không sử dụng lại cụm từ khôi phục cũ.
Ledger cho biết cuộc điều tra vẫn đang được tiến hành cùng các đối tác và cơ quan chức năng. Công ty dự báo có thể xuất hiện thêm những thiết bị bị can thiệp khi quá trình rà soát hệ thống phân phối và tiếp nhận báo cáo từ người dùng tiếp tục diễn ra.